Tesouro Nacional expõe dados; saiba como agir
Incidente atingiu cadastros do e-Serviços e chaves Pix de beneficiários federais.
Resumo rapido
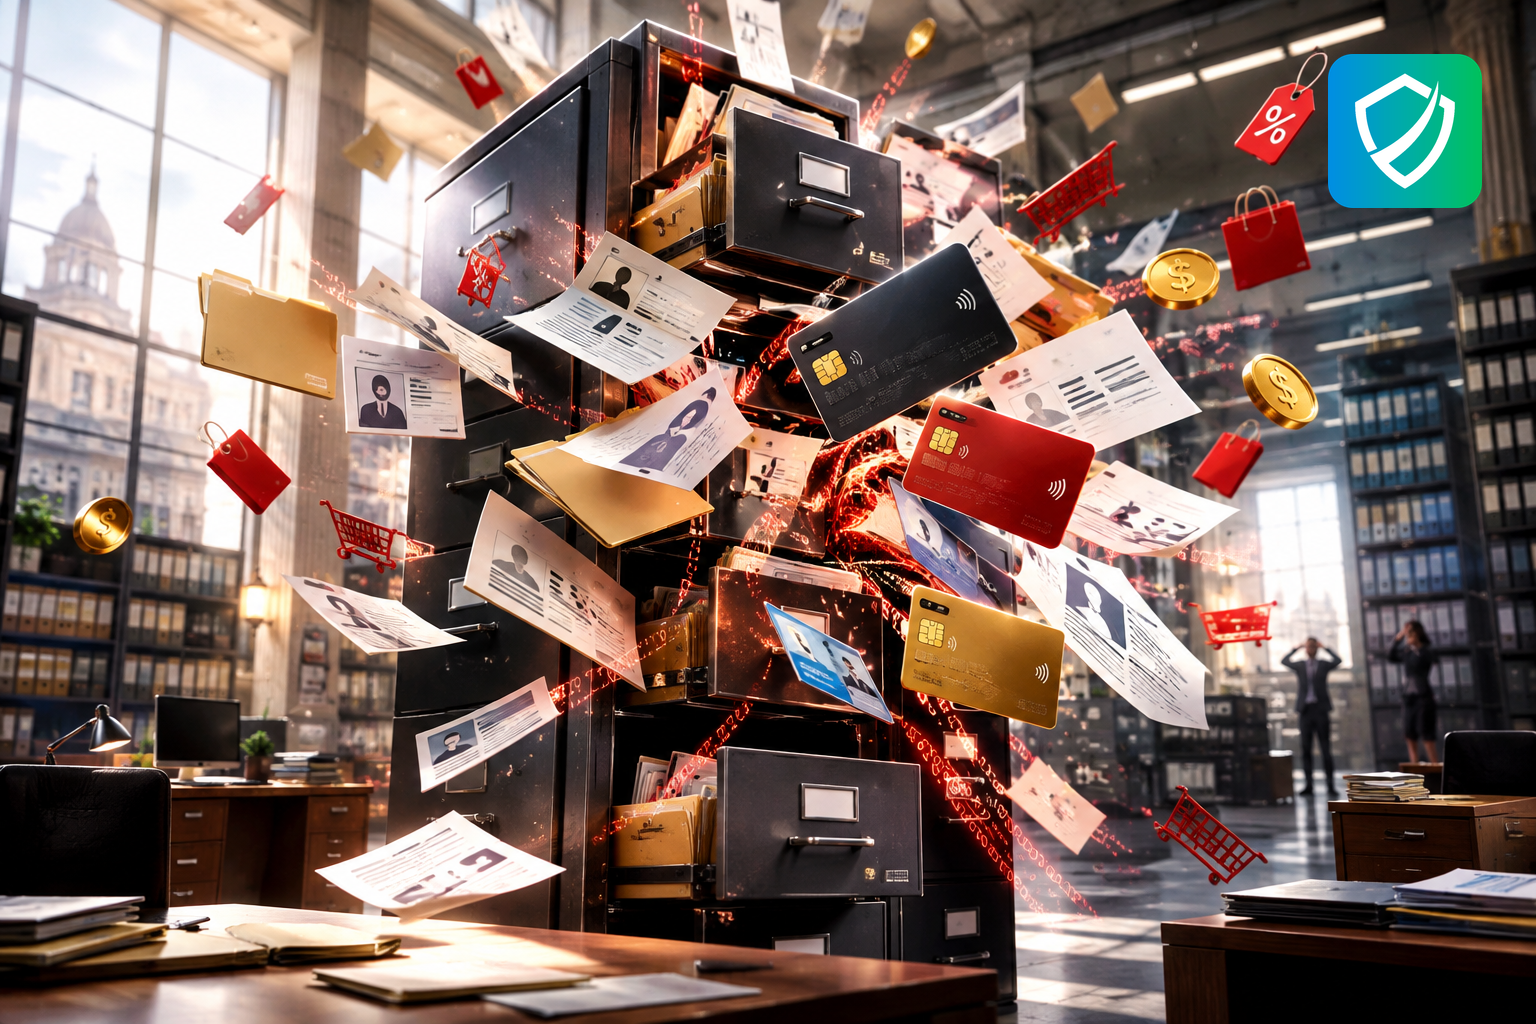
O Tesouro Nacional detectou em 4 de novembro um incidente cibernético que expôs cerca de 30 mil cadastros do portal e-Serviços e 4 mil chaves Pix ligadas a beneficiários de pagamentos do governo federal. O órgão afirma que não houve impacto financeiro nem comprometimento de sistemas estruturantes.
Neste artigo voce vai aprender:
- Quais bases do Tesouro Nacional foram atingidas.
- Que tipos de dados ficaram expostos.
- Por que a exposição aumenta o risco de golpes.
- Quais sinais devem acender alerta em contatos suspeitos.
- Como reduzir riscos após o incidente.
O que aconteceu
O Tesouro Nacional comunicou um acesso indevido a duas de suas bases de dados, identificado em 4 de novembro. A divulgação foi feita em cumprimento à Lei Geral de Proteção de Dados Pessoais, a LGPD. Segundo a Secretaria do Tesouro Nacional, os mecanismos internos de monitoramento foram os responsáveis por detectar e conter o acesso.
A origem do incidente continua sem identificação. A Autoridade Nacional de Proteção de Dados e o CTIR Gov foram avisados. O órgão justificou o intervalo até o anúncio pela necessidade de confirmar o caso, investigar as áreas internas envolvidas e aplicar medidas de contenção e recuperação antes de comunicar publicamente.
Dados expostos
A primeira base atingida é a do portal e-Serviços, usado por cidadãos para solicitar e acompanhar serviços do Tesouro Nacional. Ali ficaram expostos nomes, CPFs e endereços de e-mail de aproximadamente 30 mil cadastros.
A segunda servia a consultas internas e reunia cerca de 4 mil chaves Pix de beneficiários de pagamentos do governo federal, além de informações sobre os pagamentos já realizados. O Tesouro Nacional reforçou que cofres públicos, sistemas estruturantes e valores financeiros não foram afetados.
Sinais de alerta em contatos suspeitos
Dado exposto não é sinônimo de conta invadida. O problema é outro: nome, CPF, e-mail e chave Pix são exatamente o material que um golpista precisa para soar legítimo ao telefone ou no WhatsApp. Quanto mais detalhes corretos ele cita, menos a vítima questiona. Fique atento a:
- mensagens que citam seu CPF, e-mail ou chave Pix para parecerem oficiais;
- pedidos de confirmação de dados por telefone, e-mail ou aplicativo de mensagem;
- links enviados por contatos desconhecidos prometendo regularização, reembolso ou pagamento;
- pressão para agir rápido, informar códigos ou fazer transferências.
Como se proteger do golpe que vem depois
A regra prática é simples: contato que você não iniciou merece desconfiança. Se alguém afirmar falar em nome do Tesouro Nacional, não envie documentos, códigos, senhas ou comprovantes por canais informais. Desligue, procure o canal oficial por conta própria e confirme a informação antes de qualquer ação.
Empresas que lidam com dados de clientes deveriam ler o caso como aviso. Bases consideradas apenas administrativas costumam receber menos controle de acesso e menos trilha de auditoria do que as transacionais, embora gerem o mesmo risco reputacional, as mesmas obrigações de comunicação sob a LGPD e a mesma onda de tentativas de fraude contra usuários.
Checklist pratico
- Desconfie de qualquer contato inesperado que cite Tesouro Nacional, Pix, CPF ou pagamento federal.
- Não informe senhas, códigos de verificação, documentos ou dados bancários fora de canais oficiais.
- Monitore as mensagens que chegam ao e-mail exposto e apague links suspeitos sem clicar.
- Oriente familiares e equipes internas sobre golpes que usam dados reais para parecer confiáveis.
- Se perceber uso indevido dos seus dados, registre as evidências e procure os canais oficiais competentes.
Perguntas frequentes
O Tesouro Nacional perdeu dinheiro no ataque?
Segundo o próprio órgão, não houve impacto financeiro e os sistemas estruturantes não foram comprometidos.
Quais dados foram expostos?
Nomes, CPFs e e-mails de cerca de 30 mil cadastros do portal e-Serviços, além de aproximadamente 4 mil chaves Pix de beneficiários de pagamentos federais e informações sobre esses pagamentos.
Minha conta Pix foi invadida?
A exposição de uma chave Pix não significa invasão de conta. Ela pode, porém, alimentar tentativas de golpe, o que exige atenção redobrada com contatos inesperados.
Proteja sua empresa com a LC SEC
Incidentes como o do Tesouro Nacional mostram que dados expostos podem virar golpes rapidamente. A LC SEC ajuda sua empresa a identificar riscos, revisar controles e preparar respostas a incidentes com foco em LGPD e continuidade do negócio.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Fontes:
https://www.estadao.com.br/tecmundo/ciberseguranca/ataque-hacker-ao-tesouro-o-que-se-sabe-ate-agora/
Compartilhe nas redes sociais:


