TCU, CGU e CNJ unificam multicloud, veja os cuidados
Compra conjunta mostra como catálogo aberto, acesso mínimo e FinOps mudam a gestão da nuvem.
Resumo rapido
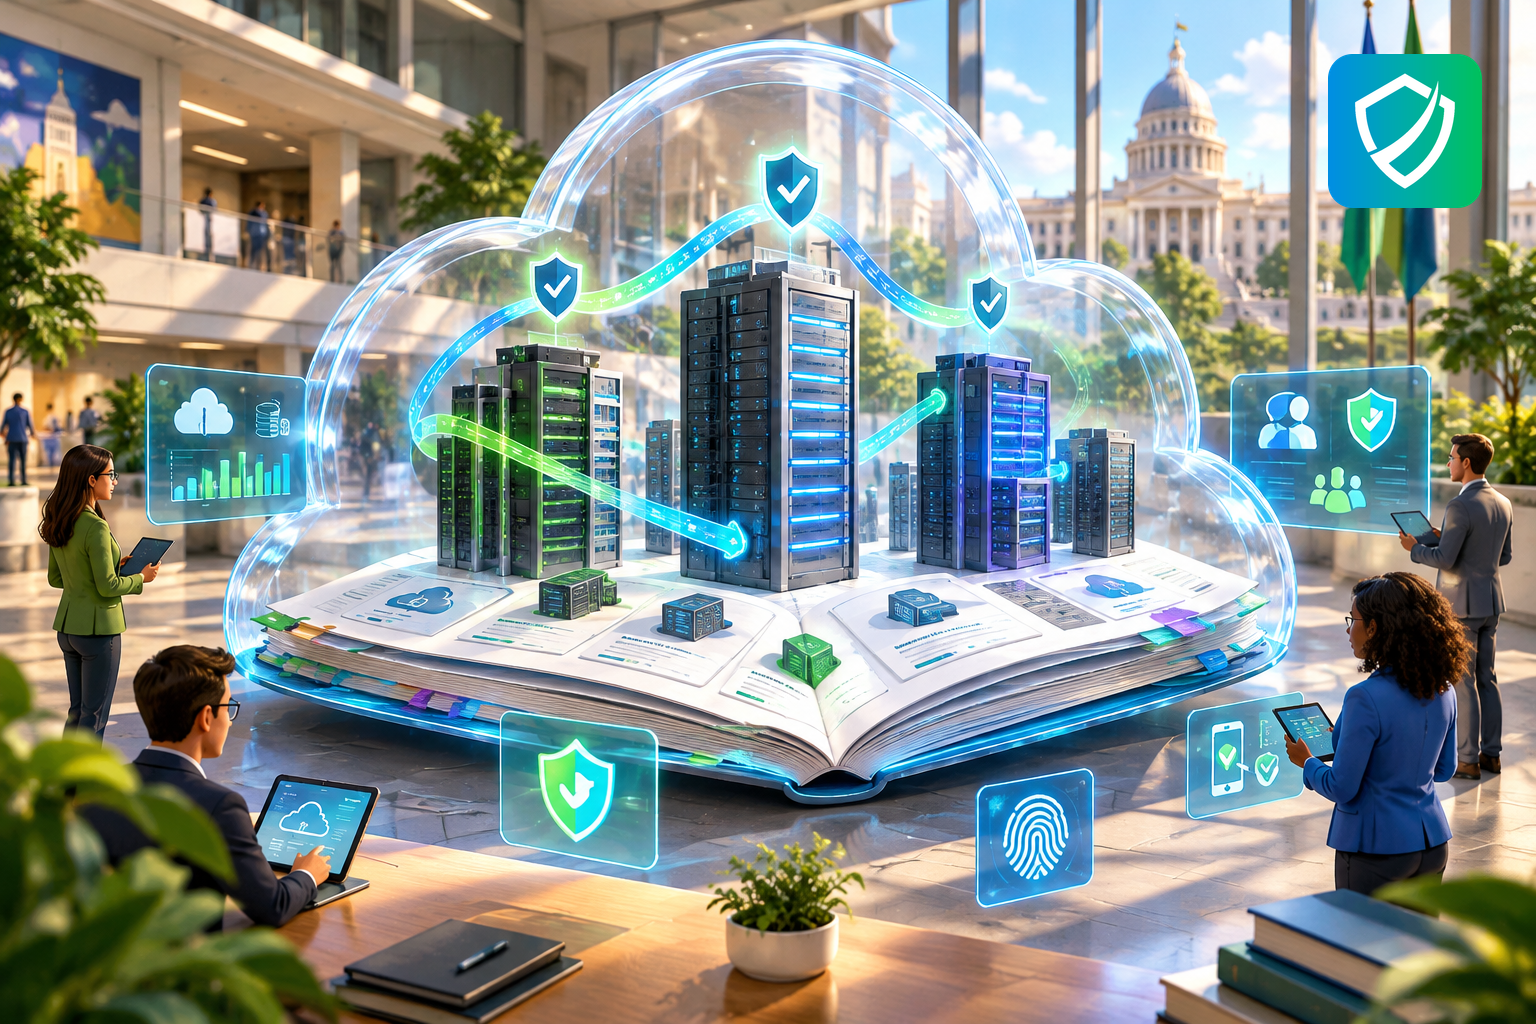
TCU, CGU e CNJ fecharam uma compra conjunta de multicloud, apresentada como inédita no governo. A virada veio com o acesso a catálogo aberto, mais opções de uso e maior poder de contratação. O caso também expõe três cuidados que não podem faltar: controle das contas principais, menor privilégio possível e gestão de custos com FinOps.
Neste artigo voce vai aprender:
- Por que TCU, CGU e CNJ optaram por uma compra conjunta de multicloud.
- O que muda ao sair de um catálogo fechado para um catálogo aberto.
- Como um vazamento anterior no CGU influenciou o modelo de segurança.
- Por que FinOps é indispensável para controlar gastos em nuvem.
- Quais lições empresas podem aplicar em seus próprios ambientes.
O catálogo fechado que travava a nuvem do governo
Conforme relato publicado pelo Convergência Digital, o contrato da Central de compras públicas para nuvem esbarrava em um limite claro: só permitia o catálogo fechado. Na prática, os órgãos ficavam sem acesso a boa parte dos recursos e das melhores práticas que o uso moderno de nuvem já oferece.
Com a abertura do catálogo e a soma do volume de aquisição, TCU, CGU e CNJ avançaram para uma compra conjunta de multicloud. O case foi apresentado no Fórum Executivo Brasil AWS Setor Público, em Brasília, com participação de Lorena Passos, do TCU, e Rafael Ferreira, do CGU.
Como funciona a compra conjunta de multicloud
Multicloud significa usar mais de uma nuvem para atender necessidades diferentes dentro da mesma organização. Para o setor público, a compra conjunta amplia as opções, abre espaço para testar serviços e permite escolher a solução mais adequada a cada demanda. O catálogo aberto aumenta esse campo de experimentação, mas cobra preparo técnico na mesma medida.
Lorena Passos lembrou que cada nuvem contratada equivale a um novo ambiente a ser administrado. Contratar é a parte simples. O desafio real está em manter equipe técnica, processos claros e governança capazes de operar tudo isso com segurança.
O vazamento que mudou o controle das contas principais
O ponto mais sensível do caso foi justamente quem segura as chaves das contas principais. Rafael Ferreira explicou que, em um modelo anterior, o provedor detinha esse controle e houve vazamento de dados. A lição foi direta: contas principais não ficam na mão do fornecedor.
- Acesso mínimo: cada pessoa ou fornecedor deve ter apenas as permissões necessárias.
- Controle interno: as contas principais precisam ficar sob gestão da própria organização.
- Custos visíveis: nuvem sem acompanhamento gera gastos difíceis de prever.
- Complexidade maior: mais nuvens significam mais ambientes para administrar.
Como aplicar essas lições na sua empresa
Qualquer empresa que opere em nuvem pode repetir o mesmo roteiro. Comece revisando quem controla as contas administrativas. Em seguida, verifique se algum fornecedor acumula permissões além do necessário. Por último, estabeleça uma rotina de FinOps, com pessoa ou equipe responsável por acompanhar consumo, serviços ativos e custos recorrentes.
O caso também mostra que projetos de inteligência artificial em nuvem precisam passar por avaliação de custo e segurança antes de escalar. No TCU, a IA roda sobre produtos da AWS, com a IA agêntica ainda em estágio inicial. No CGU, o FalaBR já usa IA para acelerar respostas ao cidadão, reduzindo buscas que antes levavam 15 dias para segundos ou minutos.
Checklist prático
- Mapeie todas as contas principais de nuvem e confirme se estão sob controle da organização.
- Aplique o menor acesso possível para equipes internas, fornecedores e integrações.
- Defina responsáveis por FinOps para acompanhar gastos, consumo e serviços ativos.
- Documente quem pode criar, alterar ou remover recursos em cada nuvem.
- Avalie projetos de IA considerando custo, segurança e dados usados no processo.
Perguntas frequentes
O que tornou a compra de TCU, CGU e CNJ diferente?
O diferencial foi a compra conjunta de multicloud com acesso a catálogo aberto, movimento apresentado como inédito no governo.
Por que o controle das contas principais é tão importante?
Porque quem controla essas contas controla as permissões críticas do ambiente. No relato do CGU, um modelo anterior com controle nas mãos do provedor terminou em vazamento de dados.
O que é FinOps em termos simples?
É a prática de acompanhar e otimizar os gastos de nuvem, evitando desperdícios e surpresas na fatura.
Proteja sua empresa com a LC SEC
A LC SEC ajuda empresas a revisar acessos em nuvem, estruturar governança, reduzir riscos de exposição e preparar ambientes multicloud com segurança desde o desenho.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Compartilhe nas redes sociais:


