Serpro registra recorde de DDoS sem afetar Gov.br
Estatal diz que o Gov.br seguiu estavel mesmo sob o maior volume de ataques DDoS ja registrado.
Resumo rapido
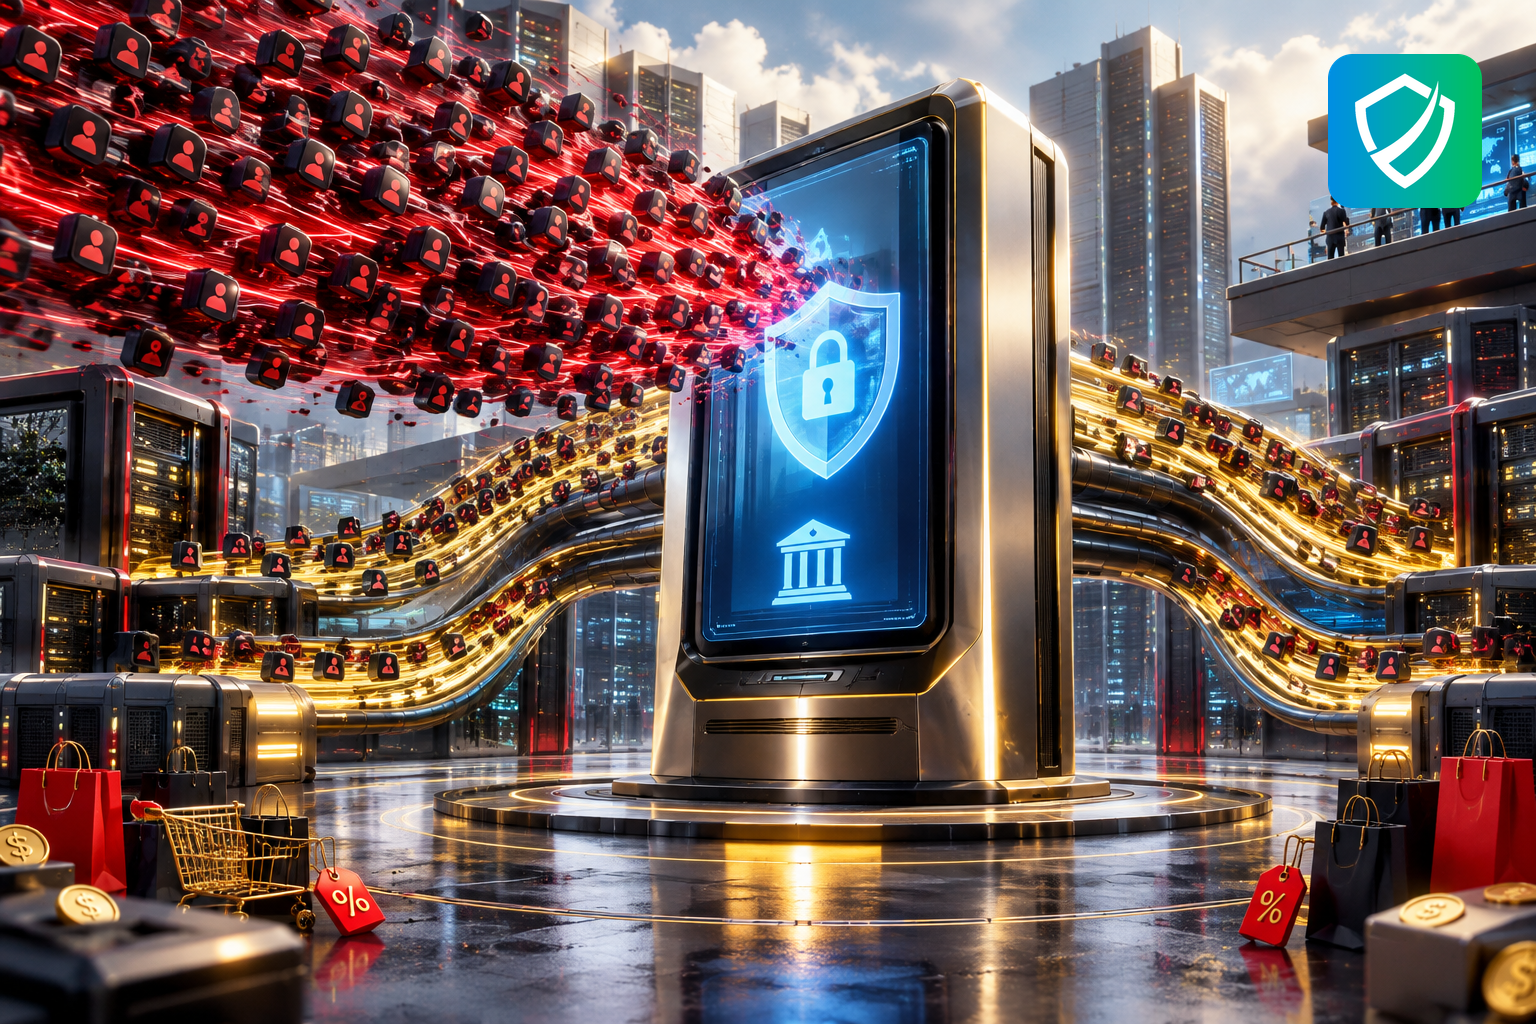
O Serpro informou ao Convergencia Digital que o ultimo semestre concentrou os maiores volumes de ataques DDoS de sua historia. Ainda assim, segundo a estatal, o ecossistema do gov.br nao teve interrupcao, impacto ou comprometimento. A empresa afirma manter monitoramento 24 horas por dia e equipe dedicada a resposta a incidentes.
Neste artigo voce vai aprender:
- O que o Serpro comunicou sobre os ataques ao gov.br.
- Por que ataques DDoS tentam derrubar servicos digitais.
- Quais sinais podem indicar sobrecarga maliciosa.
- Como empresas devem se preparar para indisponibilidade.
- Um checklist simples para revisar sua resiliencia.
Serpro confirma recorde de ataques e gov.br estavel
O Serpro, estatal federal de tecnologia, informou que sua infraestrutura enfrentou no ultimo semestre o maior volume de ataques de negacao de servico distribuido, os chamados DDoS, ja registrado pela empresa. O ponto central da nota e que, apesar da intensidade, o gov.br nao sofreu interrupcao, indisponibilidade ou comprometimento dos ambientes que compoem seu ecossistema.
O episodio escancara algo que costuma passar despercebido: servicos digitais do Estado brasileiro sao alvo permanente de ataques em larga escala. O Serpro afirmou que mantem vigilancia continua, com sistemas acompanhados 24 horas por dia para preservar estabilidade e seguranca nos servicos prestados aos cidadaos.
Por que o DDoS derruba servicos sem roubar nada
Um ataque DDoS tenta tirar um site, aplicacao ou API do ar por excesso de requisicoes. Em vez de procurar uma brecha para extrair informacao, o atacante empilha acessos artificiais ate que o ambiente deixe de responder a quem e legitimo. O estrago aparece na porta de entrada, nao no banco de dados.
No caso relatado, o alvo eram infraestruturas governamentais, com destaque para o gov.br. Segundo a nota do Serpro, a equipe de seguranca e resposta a incidentes atuou durante as investidas para manter a continuidade dos ambientes digitais.
Sinais que indicam sobrecarga maliciosa
Em empresas e orgaos publicos, ataques de sobrecarga quase sempre chegam disfarcados de problema de disponibilidade. Alguns comportamentos merecem investigacao imediata:
- lentidao repentina em portais, aplicativos ou APIs;
- aumento incomum de acessos em curto periodo;
- usuarios relatando falhas de acesso ao mesmo tempo;
- instabilidade que nao acompanha um evento de negocio esperado;
- queda parcial de servicos criticos, mesmo sem mudanca recente no sistema.
Nenhum desses sinais prova sozinho que existe um DDoS em andamento. Juntos, porem, sao motivo suficiente para acionar monitoramento, resposta tecnica e comunicacao interna antes que o cliente descubra primeiro.
Disponibilidade tambem e seguranca da informacao
A licao que o caso Serpro deixa cabe em uma frase: ficar no ar faz parte de estar seguro. Mesmo sem vazamento ou invasao, uma interrupcao prolongada gera prejuizo operacional, perda de receita e desgaste de confianca que leva meses para recuperar.
Organizacoes precisam revisar planos de resposta a incidentes, nomear responsaveis, testar fluxos de comunicacao e acompanhar de perto a saude dos servicos mais importantes. Vale documentar o que fazer diante de um pico anormal de acessos, quem deve ser acionado em cada etapa e como informar clientes e usuarios quando houver impacto real.
Checklist pratico
- Liste seus sistemas criticos e defina quais nao podem ficar indisponiveis.
- Monitore trafego, lentidao e falhas de acesso com alertas claros.
- Crie um plano de resposta para sobrecarga, com responsaveis e canais de comunicacao.
- Teste periodicamente o plano para saber se a equipe reage no tempo esperado.
- Registre incidentes e melhorias para fortalecer a continuidade dos servicos.
Perguntas frequentes
O gov.br saiu do ar por causa dos ataques?
Segundo o Serpro, nao. A estatal afirmou que nao houve impacto, interrupcao ou comprometimento dos ambientes do ecossistema gov.br.
Um ataque DDoS rouba dados?
Pelo que foi descrito na nota, essa modalidade busca indisponibilizar ambientes digitais por sobrecarga de acessos, e nao necessariamente extrair informacoes.
Por que isso importa para empresas?
Porque qualquer organizacao que depende de sistemas online precisa se preparar para indisponibilidade. Servico fora do ar afeta operacao, atendimento, receita e reputacao de uma vez so.
Proteja sua empresa com a LC SEC
A LC SEC ajuda sua organizacao a avaliar riscos, melhorar monitoramento e preparar respostas para incidentes que possam afetar a continuidade dos servicos digitais.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Compartilhe nas redes sociais:


