RatHat usa IA para roubar códigos MFA
Trojan bancário para Android combina acessibilidade, ADB e telas falsas para capturar dados financeiros.
Resumo rapido
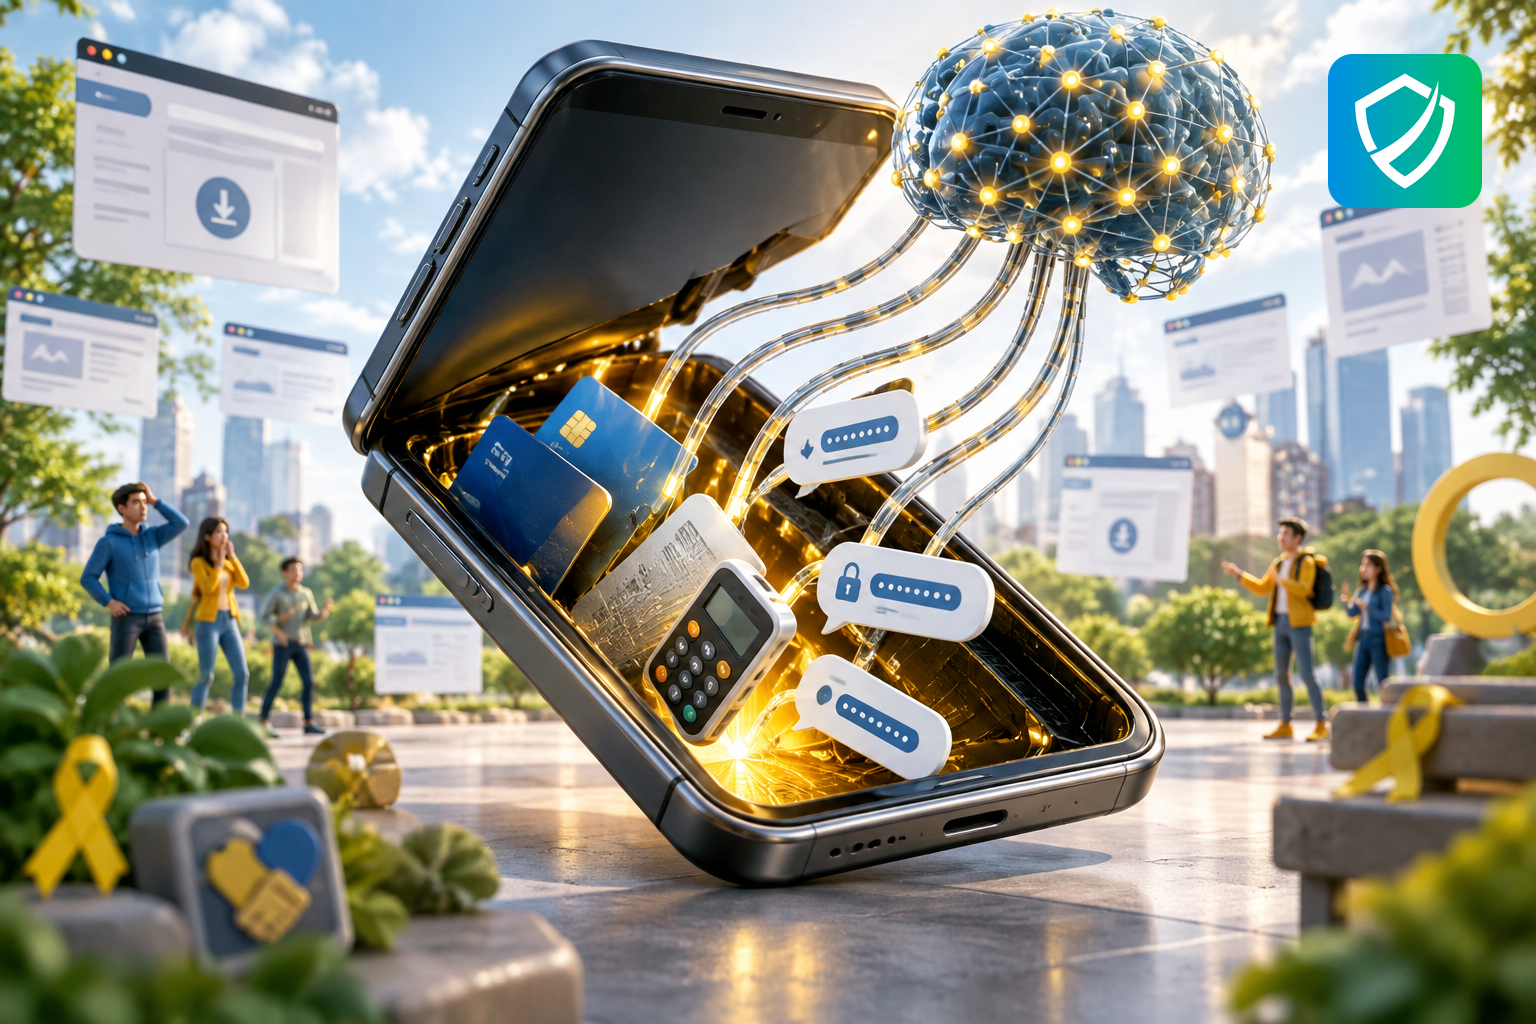
Pesquisadores analisaram o RatHat, um novo trojan bancário para Android. Ele usa IA para observar a tela, tocar, rolar e inserir dados durante o ataque. O alvo são credenciais bancárias, PINs e códigos de autenticação.
Neste artigo voce vai aprender:
- O que é o RatHat e por que ele preocupa usuários de Android.
- Como a permissão de acessibilidade é explorada no golpe.
- Por que o uso de ADB aumenta o controle do invasor sobre o aparelho.
- Quais sinais indicam risco após instalar um APK fora de lojas oficiais.
- Quais ações práticas reduzem a chance de roubo de dados bancários.
O que é o RatHat
O RatHat é um trojan bancário para Android identificado por pesquisadores da Zimperium zLabs. Enquanto boa parte das ameaças móveis segue comandos fixos, ele conta com um serviço de IA que analisa o conteúdo da tela e escolhe a próxima ação: tocar num botão, rolar a página ou preencher um campo.
A motivação é financeira. O malware busca nomes de usuário, senhas, dados de cartão, PINs e códigos temporários usados em autenticação de múltiplos fatores. Os alvos preferidos são aplicativos bancários, atacados com telas falsas que imitam interfaces legítimas.
Como o ataque funciona
Tudo parte da engenharia social. Segundo o material analisado, os criminosos disparam mensagens de smishing e compram anúncios maliciosos que levam a vítima a páginas falsas de download. Essas páginas se passam por aplicativos populares, como serviços de streaming ou navegadores, e convencem a pessoa a instalar um APK fora do Google Play e de outras lojas legítimas.
Depois da instalação, o RatHat pressiona o usuário a ativar o Serviço de Acessibilidade do Android. Para conseguir isso, exibe avisos falsos sobre restrições de rede ou promete benefícios financeiros. Com a permissão concedida, o aplicativo passa a ler elementos da tela e a executar ações no lugar da vítima.
Na sequência, o malware navega pelas configurações do Android, ativa a depuração sem fio, lê o código de pareamento de seis dígitos e abre uma conexão ADB. Esse canal permite criar componentes disfarçados: um agente escrito em Go para executar comandos e um proxy reverso que mantém o acesso remoto ao aparelho.
Sinais de alerta no Android
Alguns comportamentos merecem atenção imediata, sobretudo quando surgem logo depois de instalar um aplicativo baixado por link:
- Pedido insistente para ativar acessibilidade sem motivo claro.
- Mensagens dizendo que a permissão é necessária para liberar dinheiro, benefício ou função do app.
- Aplicativo instalado por APK fora de lojas oficiais.
- Telas de banco com aparência estranha, erros visuais ou pedidos repetidos de senha e código MFA.
- Ativação inesperada de opções relacionadas a depuração sem fio ou ADB.
Como se proteger agora
A defesa mais eficaz continua simples: não instalar APKs recebidos por SMS, anúncios ou páginas desconhecidas. Se um aplicativo pede acessibilidade sem justificar uma função legítima, interrompa a instalação na hora.
- Instale aplicativos apenas por lojas confiáveis.
- Revise permissões de acessibilidade e remova apps suspeitos.
- Desconfie de páginas que imitam marcas conhecidas para oferecer downloads.
- Não informe senha, PIN ou código MFA em telas que surgem fora do fluxo normal do banco.
- Se suspeitar de infecção, pare de usar apps bancários no aparelho e procure suporte especializado.
Checklist prático
- Verifique se há aplicativos instalados por APK e remova os que você não reconhece.
- Abra as configurações de acessibilidade do Android e desative permissões concedidas a apps suspeitos.
- Confira se a depuração sem fio está ativada sem necessidade e desative o recurso.
- Troque senhas bancárias usando outro dispositivo confiável, se houver suspeita de infecção.
- Avise o banco caso tenha digitado senha, PIN ou código MFA em uma tela suspeita.
Perguntas frequentes
O RatHat afeta qualquer celular?
O material analisado descreve o RatHat como um trojan voltado ao Android. O risco cresce quando o usuário instala APKs fora de lojas legítimas e concede permissões sensíveis.
Por que a acessibilidade é tão perigosa nesse caso?
Porque ela permite que um aplicativo leia elementos da tela e execute ações em nome do usuário. No RatHat, é justamente esse acesso que alimenta a IA para decidir onde tocar e o que preencher.
O código MFA ainda protege contra esse ataque?
Continua sendo uma camada importante, mas o RatHat tenta capturar códigos temporários e sobreposições falsas podem enganar a vítima. A proteção real depende também de manter apps maliciosos fora do aparelho.
Proteja sua empresa com a LC SEC
A LC SEC ajuda empresas a reduzir riscos em dispositivos móveis, fortalecer MFA, treinar equipes contra golpes por mensagem e monitorar ameaças com inteligência acionável.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Fontes:
https://gbhackers.com/ai-powered-rathat-android-trojan-steals-bank-credentials/
Compartilhe nas redes sociais:


