Notion AI: chats expostos via Fireworks AI
Transcrições do recurso Insights podem ter incluído prompts, segredos e dados sensíveis.
Resumo rapido
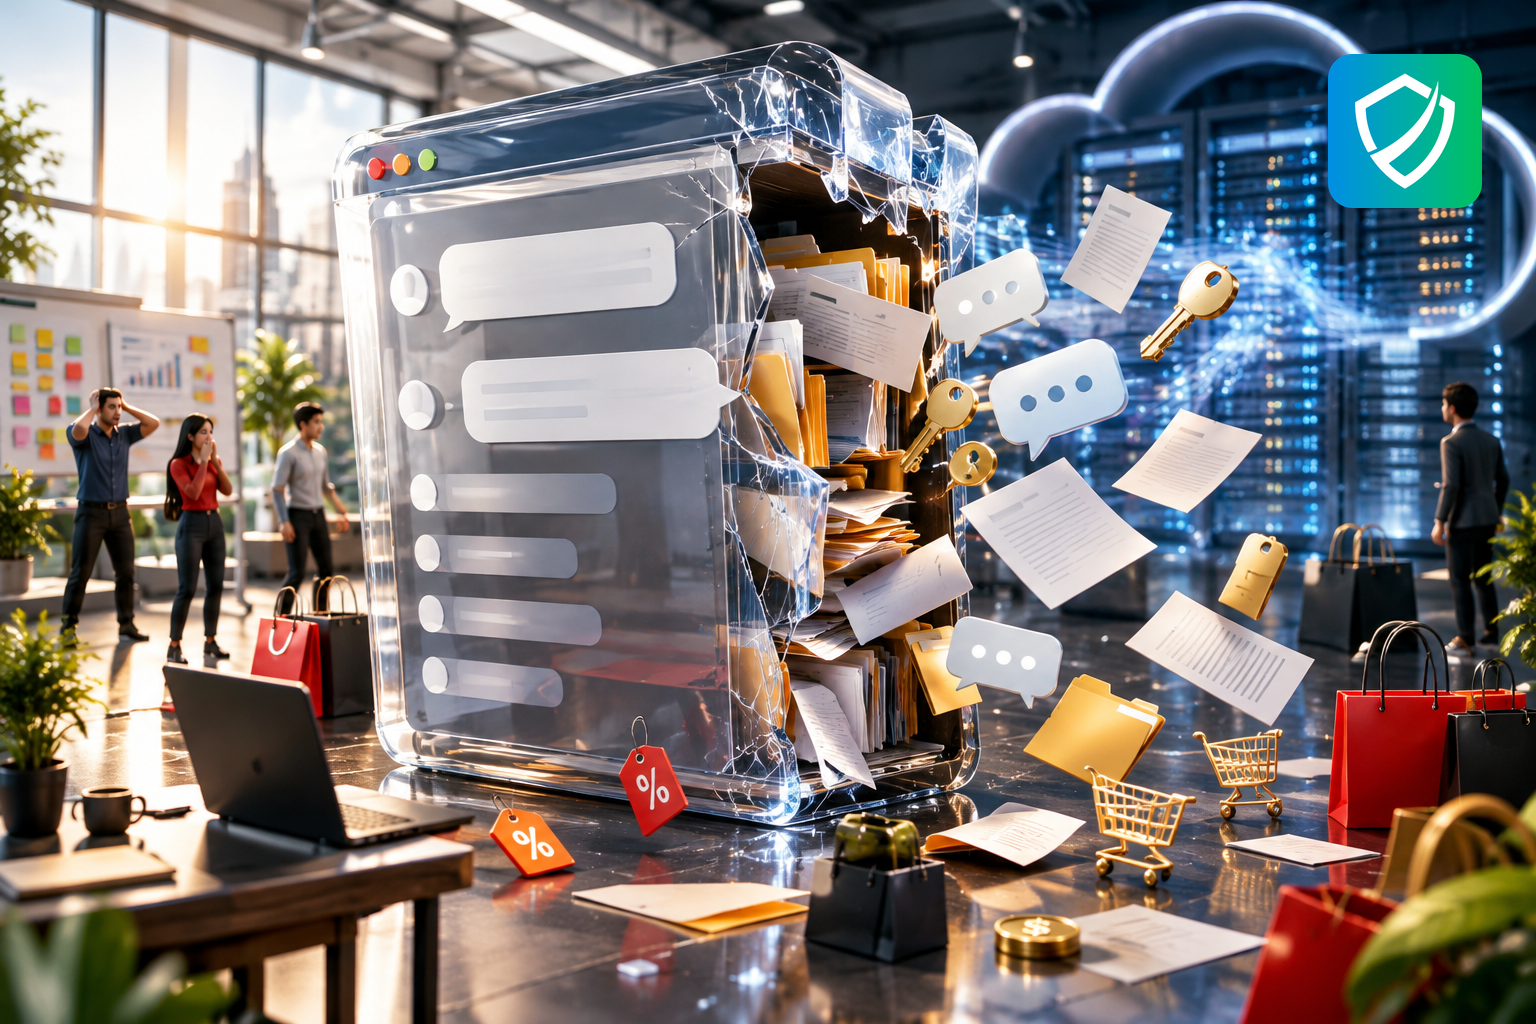
Um breach no Fireworks AI, provedor de inferência, expôs transcrições de chat do recurso Insights da Notion AI. Pelas informações divulgadas, o impacto ficou abaixo de 1% dos workspaces. O volume é pequeno, mas o conteúdo não: qualquer chat de IA pode guardar senhas, chaves de API, dados de clientes e informações internas.
Neste artigo voce vai aprender:
- O que foi exposto no incidente envolvendo Notion AI e Fireworks AI.
- Por que o caso mostra risco no fornecedor do fornecedor.
- Quais dados merecem atenção imediata após a notificação.
- Como reduzir o impacto com revisão e rotação de credenciais.
- Quais controles ajudam a governar o uso de IA na empresa.
Breach no Fireworks AI atingiu transcrições do Notion AI Insights
A Notion informou que um breach no Fireworks AI expôs transcrições de chat ligadas ao recurso Insights da Notion AI. O Fireworks AI atuava como provedor de inferência, ou seja, participava diretamente do processamento das interações feitas com IA. De acordo com as informações divulgadas, menos de 1% dos workspaces foram afetados.
A resposta da Notion foi de contenção: desconectou o Fireworks AI, desabilitou o recurso Insights e revogou chaves de API expostas. A recomendação ao cliente é a parte que exige trabalho interno: tratar o conteúdo como exposto e rotacionar qualquer credencial, token ou senha que tenha sido colada em chats da Notion AI.
O risco mora no fornecedor do seu fornecedor
O ponto central não é apenas a Notion AI. O caso escancara o risco de cadeia de fornecedores: a empresa contrata um serviço que, por sua vez, depende de um terceiro para funcionar. Quando esse terceiro sofre um incidente, os dados enviados pela plataforma principal entram na conta.
As transcrições foram descritas majoritariamente como "unattributable", sem metadados claros que ligassem cada conversa a um usuário ou workspace específico. Isso reduz o risco de identificação direta, mas não resolve o problema. Um prompt pode trazer nomes de sistemas, segredos copiados por engano, trechos de contratos ou dados de clientes — material que vale por si só, independentemente de quem digitou.
Sinais de alerta que merecem prioridade
Quem usa Notion AI deve começar olhando para o tipo de conteúdo que costuma ser enviado aos recursos de IA. Alguns pontos pedem atenção imediata:
- notificação recebida da Notion sobre possível exposição;
- uso do recurso Insights da Notion AI no período relacionado ao incidente;
- prompts contendo chaves de API, tokens, senhas ou credenciais;
- colagem de dados de clientes, contratos, documentos internos ou informações reguladas;
- reutilização de credenciais em outros sistemas corporativos.
O cenário mais perigoso é a combinação de dados sensíveis com credenciais ainda válidas. Mesmo uma conversa banal revela como a empresa trabalha, quais ferramentas opera e onde estão os pontos frágeis da arquitetura.
Rotação de credenciais e revisão de acessos vêm primeiro
Se sua empresa foi notificada, parta do princípio de que o conteúdo está exposto. Revise chats, páginas e fluxos que possam ter passado pelo Notion AI Insights e, em seguida, rotacione toda credencial mencionada em prompts ou respostas. Prazo curto aqui vale mais do que relatório perfeito.
- Revogue e recrie chaves de API que possam ter sido coladas em chats.
- Revise acessos de usuários e integrações ligados ao Notion.
- Mapeie fornecedores de IA, incluindo provedores usados por trás da ferramenta principal.
- Crie regras claras sobre o que pode ou não ser enviado a ferramentas de IA.
- Registre evidências das ações tomadas para auditoria e conformidade.
Checklist pratico
- Confirme se sua organização recebeu notificação da Notion e identifique workspaces afetados.
- Procure prompts com senhas, tokens, chaves de API, dados pessoais ou informações internas.
- Rotacione credenciais expostas, audite integrações de IA e atualize a política de uso seguro.
Perguntas frequentes
Todos os usuários da Notion AI foram afetados?
Não. As informações divulgadas indicam impacto em menos de 1% dos workspaces, relacionado ao recurso Insights da Notion AI.
Se os transcripts eram “unattributable”, ainda existe risco?
Sim. Mesmo sem metadados claros de usuário ou workspace, o conteúdo do chat pode conter segredos, dados internos ou informações sensíveis.
Qual é a ação mais urgente?
Rotacionar qualquer senha, token ou chave de API que tenha sido colada em interações com a Notion AI, especialmente no recurso Insights.
Proteja sua empresa com a LC SEC
A LC SEC ajuda empresas a revisar uso de IA, mapear fornecedores, criar políticas de segurança e reduzir riscos de exposição de dados em ferramentas corporativas.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Fontes:
Notion advisory; SecurityWeek; VentureBeat; posts no X
Compartilhe nas redes sociais:


