Microsoft Windows bloqueia 8 certificados eMudhra
Atualizações fora do ciclo removem confiança em certificados ligados a chaves fracas.
Resumo rapido
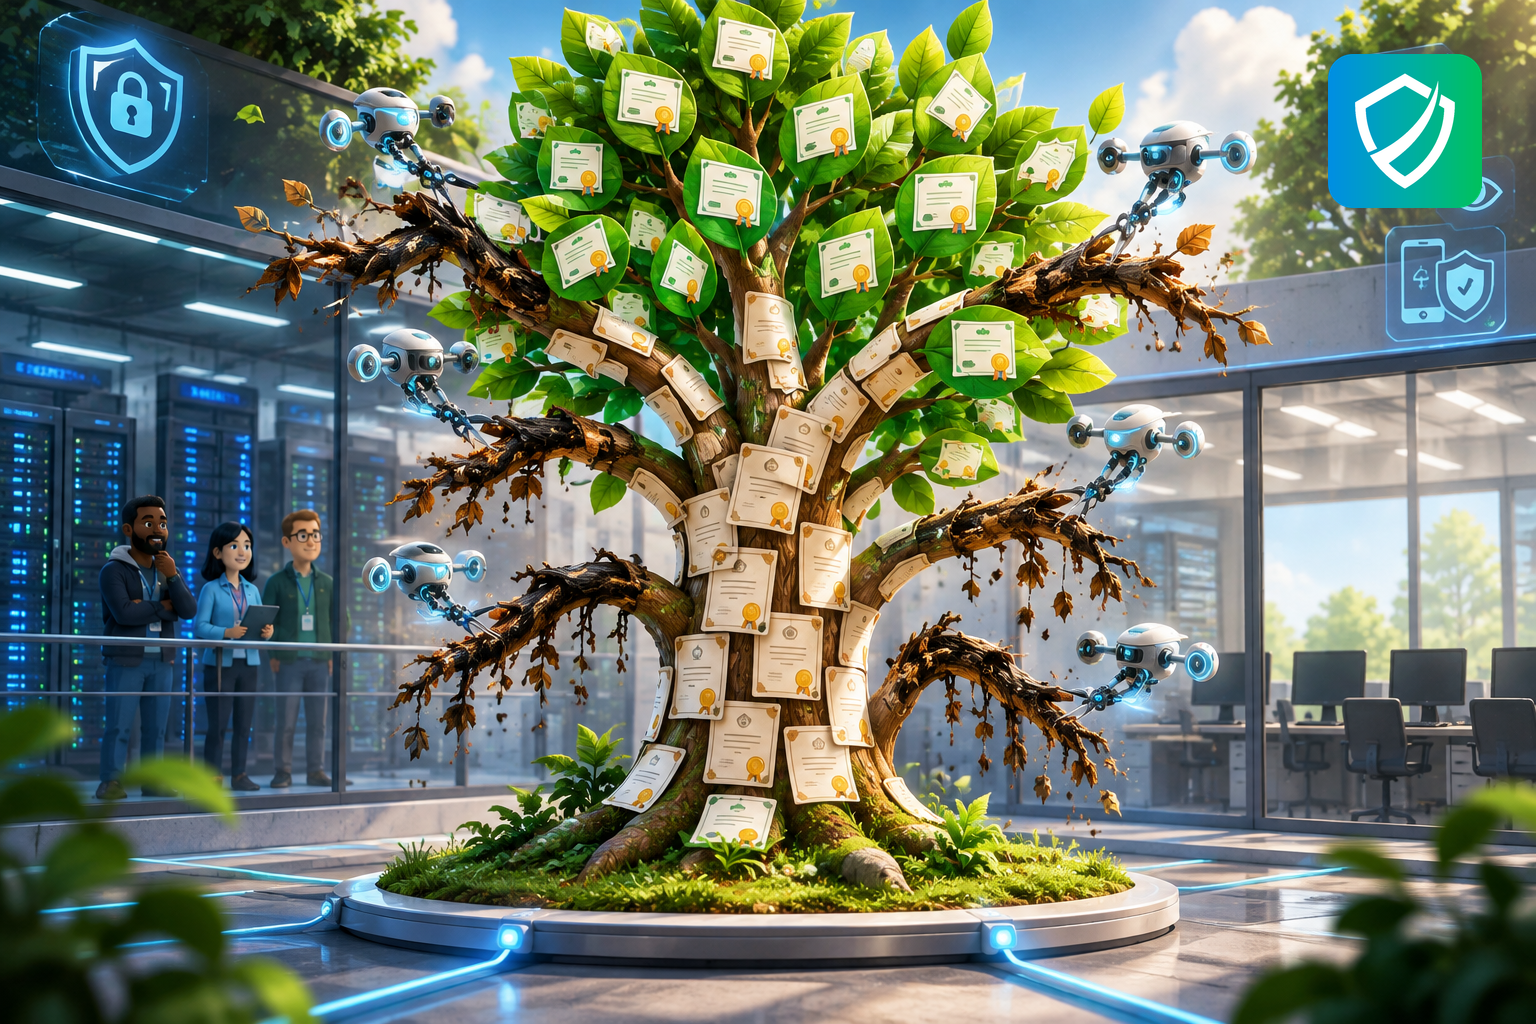
A Microsoft publicou atualizações fora do ciclo normal do Microsoft Windows para remover a confiança em 8 certificados intermediários da eMudhra associados a chaves privadas muito fracas. A medida pesa principalmente sobre computadores que não recebem automaticamente as mudanças da lista de certificados confiáveis.
Neste artigo voce vai aprender:
- O que a Microsoft corrigiu no Microsoft Windows.
- Quais versões receberam as atualizações KB5134133 e KB5134125.
- Por que chaves fracas podem colocar conexões seguras em risco.
- Quais ambientes precisam de atenção especial.
- Como montar um checklist simples de verificação.
Microsoft publica correções fora do calendário mensal
A Microsoft liberou atualizações out-of-band, isto é, fora do calendário habitual de correções, para que o Microsoft Windows deixe de confiar em certificados ligados à autoridade certificadora eMudhra. Segundo as informações divulgadas, os pacotes são a KB5134133, para Microsoft Windows 11 nas versões 24H2, 25H2 e 26H2, e a KB5134125, para Microsoft Windows 10 nas versões 21H2 e 22H2. A publicação ocorreu em 26 de outubro.
O alvo da correção são máquinas que podem não receber automaticamente as mudanças da lista de certificados confiáveis do Microsoft Windows. Entram nessa conta computadores sem acesso à internet, dispositivos que não conseguem alcançar o serviço de atualização de certificados da Microsoft e ambientes onde esse recurso foi desativado por política interna.
Chaves com valores menores que 256 abrem caminho para certificados forjados
Certificados digitais são o que permite ao computador decidir se um site ou serviço merece confiança. No caso relatado, 8 certificados intermediários da eMudhra estavam vinculados a chaves privadas extremamente frágeis. Essas chaves foram geradas em abril de 2025 e tinham valores menores que 256, o que reduz a quebra a um punhado de tentativas.
Com as chaves em mãos, um atacante poderia emitir certificados que aparentam pertencer a sites legítimos. O risco apontado é a interceptação de comunicações criptografadas: o usuário acredita estar em uma conexão segura, enquanto a confiança do sistema foi induzida por um certificado forjado.
Os ambientes que mais correm risco
O computador doméstico que recebe atualizações normalmente não é a principal preocupação aqui. O alerta cresce nos ambientes em que a atualização automática da lista de certificados falha ou está bloqueada por decisão administrativa.
- Computadores Microsoft Windows sem acesso direto à internet.
- Máquinas em redes isoladas, comuns em ambientes industriais ou restritos.
- Dispositivos que não alcançam o serviço de atualização de certificados da Microsoft.
- Ambientes corporativos onde a atualização automática da Certificate Trust List foi desativada.
- Estações Microsoft Windows 10 21H2 ou 22H2 e Microsoft Windows 11 24H2, 25H2 ou 26H2.
Mapeie os ativos antes de aplicar o pacote
O primeiro passo é confirmar quais computadores da empresa realmente recebem atualizações de certificados de forma automática. Onde isso não acontece, vale planejar a aplicação do pacote correspondente: KB5134133 no Microsoft Windows 11 24H2, 25H2 e 26H2, e KB5134125 no Microsoft Windows 10 21H2 e 22H2.
Na sequência, revise políticas internas que tenham desligado a atualização automática da lista de certificados. Em redes sem internet, trate o processo como qualquer atualização de segurança: identificar os ativos, aplicar o pacote correto e guardar a evidência da correção para auditoria.
Checklist pratico
- Liste máquinas Microsoft Windows sem internet ou com atualização automática de certificados desativada.
- Verifique a versão: Microsoft Windows 11 24H2, 25H2, 26H2 ou Microsoft Windows 10 21H2, 22H2.
- Aplique a atualização correta: KB5134133 para Microsoft Windows 11 ou KB5134125 para Microsoft Windows 10.
- Revise políticas que impedem acesso ao serviço de atualização de certificados da Microsoft.
- Documente quais dispositivos foram corrigidos e mantenha evidência para auditoria.
Perguntas frequentes
Todo usuário do Microsoft Windows precisa instalar essas atualizações manualmente?
Não necessariamente. O foco são sistemas que não recebem automaticamente atualizações da lista de certificados confiáveis, como máquinas offline ou com esse recurso desativado.
Qual era o problema nos certificados da eMudhra?
Estava em 8 chaves privadas de certificados intermediários, consideradas muito fracas porque tinham valores menores que 256, o que permitiria recuperá-las testando poucas possibilidades.
Qual seria o impacto se os certificados continuassem confiáveis?
Um atacante poderia criar certificados falsos para sites legítimos e usá-los para interceptar comunicações criptografadas.
Proteja sua empresa com a LC SEC
A LC SEC ajuda sua empresa a identificar ativos Microsoft Windows expostos, revisar políticas de atualização e fortalecer controles para ambientes conectados e isolados.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Compartilhe nas redes sociais:


