Microsoft Teams vira isca para senhas, entenda
Golpistas se passam por suporte de TI para instalar malware e capturar credenciais do Windows.
Resumo rapido
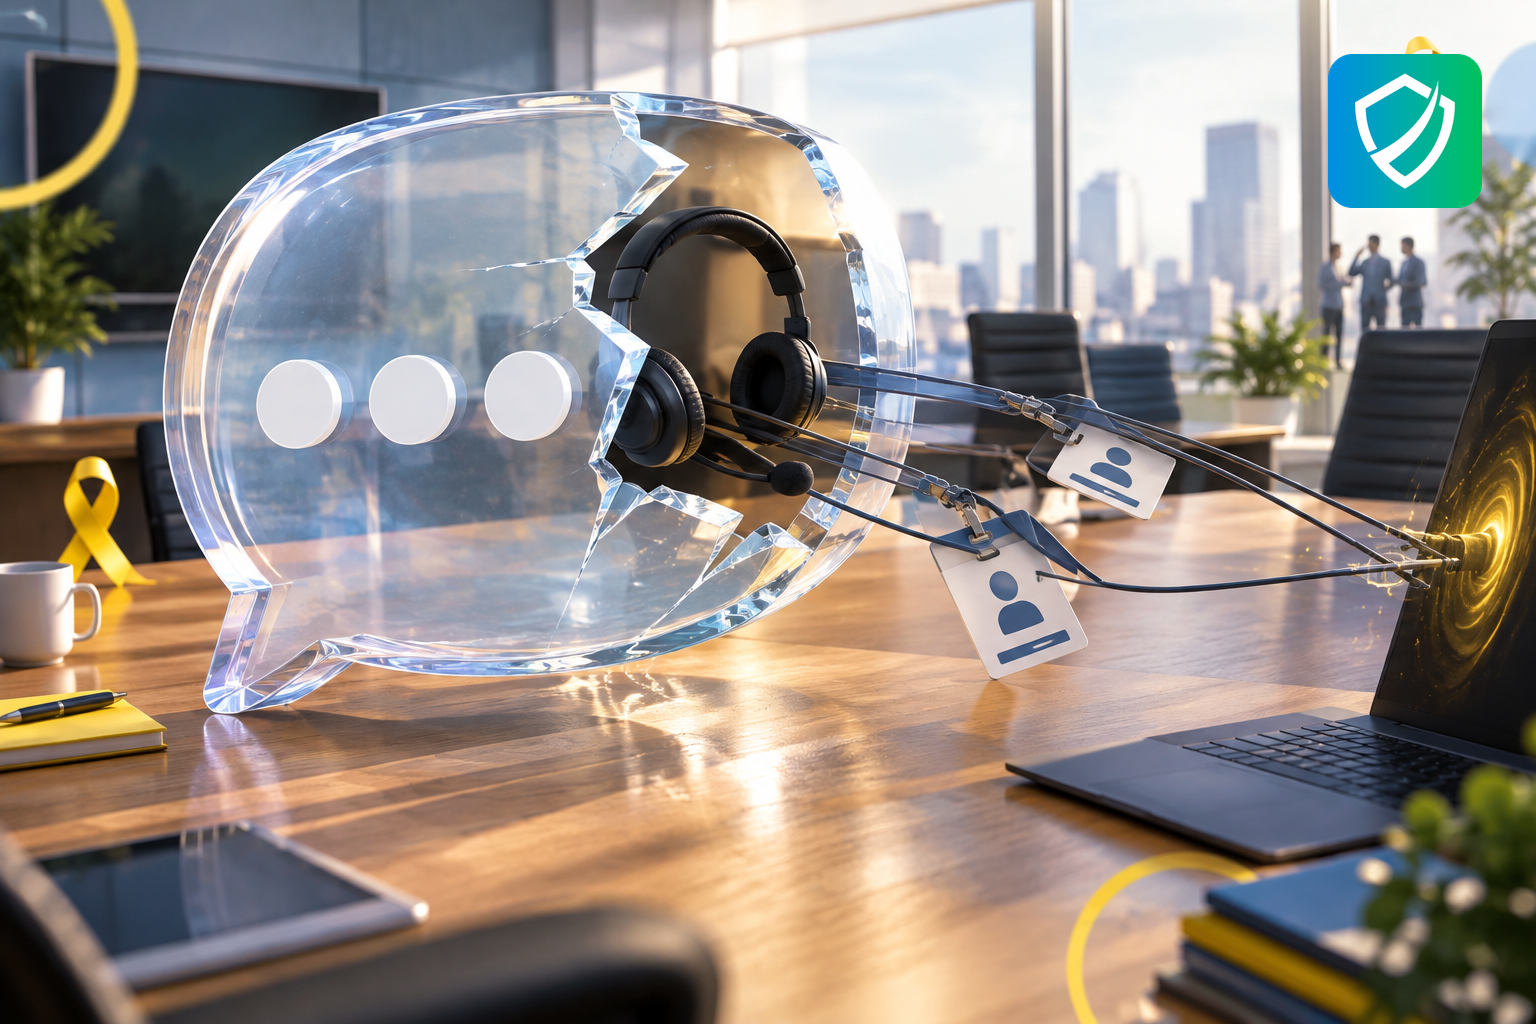
Criminosos estão abordando funcionários pelo Microsoft Teams como se fossem o suporte de TI da própria empresa. A meta é convencer a vítima a instalar um arquivo malicioso, liberar acesso remoto ou digitar a senha do Microsoft Windows em uma tela falsa. O golpe funciona porque a maioria já aprendeu a desconfiar de e-mail estranho, mas ainda trata o chat corporativo como território seguro.
Neste artigo voce vai aprender:
- Como o Microsoft Teams está sendo abusado por falsos atendentes de TI.
- Por que o recurso de chat externo aumenta o risco de abordagem.
- Quais detalhes apareceram em campanhas analisadas.
- Quais sinais indicam que uma conversa pode ser golpe.
- O que equipes e usuários devem fazer imediatamente.
O que está acontecendo
Segundo o relato analisado, atacantes criam ou controlam ambientes do Microsoft 365 e usam nomes como IT Service Desk ou Help Desk para puxar conversa no Microsoft Teams. O roteiro é sempre parecido: um suposto técnico avisa que existe um problema de segurança no equipamento e pede uma ação imediata, de preferência antes que a pessoa pense em conferir.
O que está sendo explorado não é uma falha técnica sofisticada, e sim um hábito. Anos de campanhas de conscientização ensinaram o funcionário a desconfiar de e-mail estranho, mas quase ninguém aplica a mesma régua a uma mensagem que chega dentro da ferramenta oficial de trabalho.
Como o golpe funciona
Nas campanhas descritas, o contato chega pelos chats externos do Microsoft Teams. O remetente costuma usar endereço terminado em .onmicrosoft.com, foto de perfil profissional e um nome que imita uma área interna de suporte. Depois de alguns minutos de conversa cordial, o falso atendente pede que a vítima instale uma "ferramenta de segurança" ou aceite uma sessão de suporte remoto.
Em um caso analisado, o arquivo era um instalador MSI chamado PowershellCleaner, hospedado em um endpoint do Microsoft Azure Blob Storage. Como o link aponta para infraestrutura legítima da Microsoft, ele passa por natural aos olhos do usuário e levanta menos suspeita em filtros. Ao ser executado, o malware SynkLoader combina componentes em Python, PowerShell, C# e C++ para reduzir rastros no disco, carregar módulos na memória e garantir persistência por tarefa agendada.
O módulo PhishLocker fecha a armadilha. Ele exibe uma falsa tela cheia de bloqueio do Microsoft Windows, reproduzindo inclusive o papel de parede real do dispositivo. Quando a pessoa digita a senha para "desbloquear" o computador, a credencial é capturada em texto claro e segue direto para o atacante.
Sinais de alerta
Desconfie sempre que um contato no Microsoft Teams pedir ações fora do fluxo normal da empresa. Pressa, insistência e urgência artificial são os melhores indicadores de que algo está errado.
- Perfil com nome genérico, como Help Desk, sem confirmação por canal oficial.
- Endereço externo, inclusive com final .onmicrosoft.com, iniciando atendimento sem solicitação prévia.
- Pedido para instalar arquivo MSI ou “utilitário de segurança”.
- Solicitação para aprovar acesso remoto inesperado.
- Tela de bloqueio pedindo senha logo após instalar algo indicado no chat.
Como se proteger
A regra principal cabe em uma linha: não trate mensagens no Microsoft Teams como automaticamente confiáveis. Antes de instalar qualquer ferramenta ou aprovar acesso remoto, confirme o pedido por um canal que você já conhece, como o ramal interno, o portal de chamados ou o gestor direto. Um telefonema de trinta segundos derruba o golpe inteiro.
Do lado corporativo, vale revisar a configuração de acesso externo do Microsoft Teams, restringir quem pode iniciar conversas com colaboradores e incluir chats corporativos nos treinamentos e simulações que hoje só cobrem e-mail. Monitorar execuções de MSI baixados de endpoints do Microsoft Azure Blob Storage também ajuda a detectar o problema cedo.
Checklist prático
- Confirme a identidade do suporte de TI por um canal oficial antes de seguir qualquer instrução recebida no Microsoft Teams.
- Bloqueie ou revise chats externos no Microsoft Teams quando eles não forem necessários para a operação.
- Oriente usuários a reportar pedidos de instalação, acesso remoto ou senha recebidos por conversa inesperada.
Perguntas frequentes
O Microsoft Teams foi invadido?
Não. O material analisado descreve abuso de recursos legítimos de chat externo somado a engenharia social. Os criminosos usam a plataforma como palco para enganar usuários, sem qualquer invasão direta ao Microsoft Teams.
Por que o golpe é perigoso para empresas?
Uma senha capturada costuma abrir caminho para outros sistemas corporativos, principalmente em ambientes com login único. O malware ainda permite rotear conexões pelo computador da vítima, o que faz o tráfego do atacante parecer originado da rede da própria empresa.
O que fazer se eu já instalei o arquivo?
Desconecte o equipamento da rede e avise imediatamente a equipe de segurança ou de TI. Não digite novas senhas no dispositivo comprometido e siga o processo interno de resposta a incidentes.
Proteja sua empresa com a LC SEC
A LC SEC ajuda sua organização a reduzir riscos em Microsoft 365, revisar controles de acesso, treinar equipes e preparar respostas para golpes que começam em canais corporativos.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Compartilhe nas redes sociais:


