Microsoft Entra ID bloqueia scripts externos em logins
Mudança reduz riscos de código malicioso em páginas de autenticação corporativa.
Resumo rapido
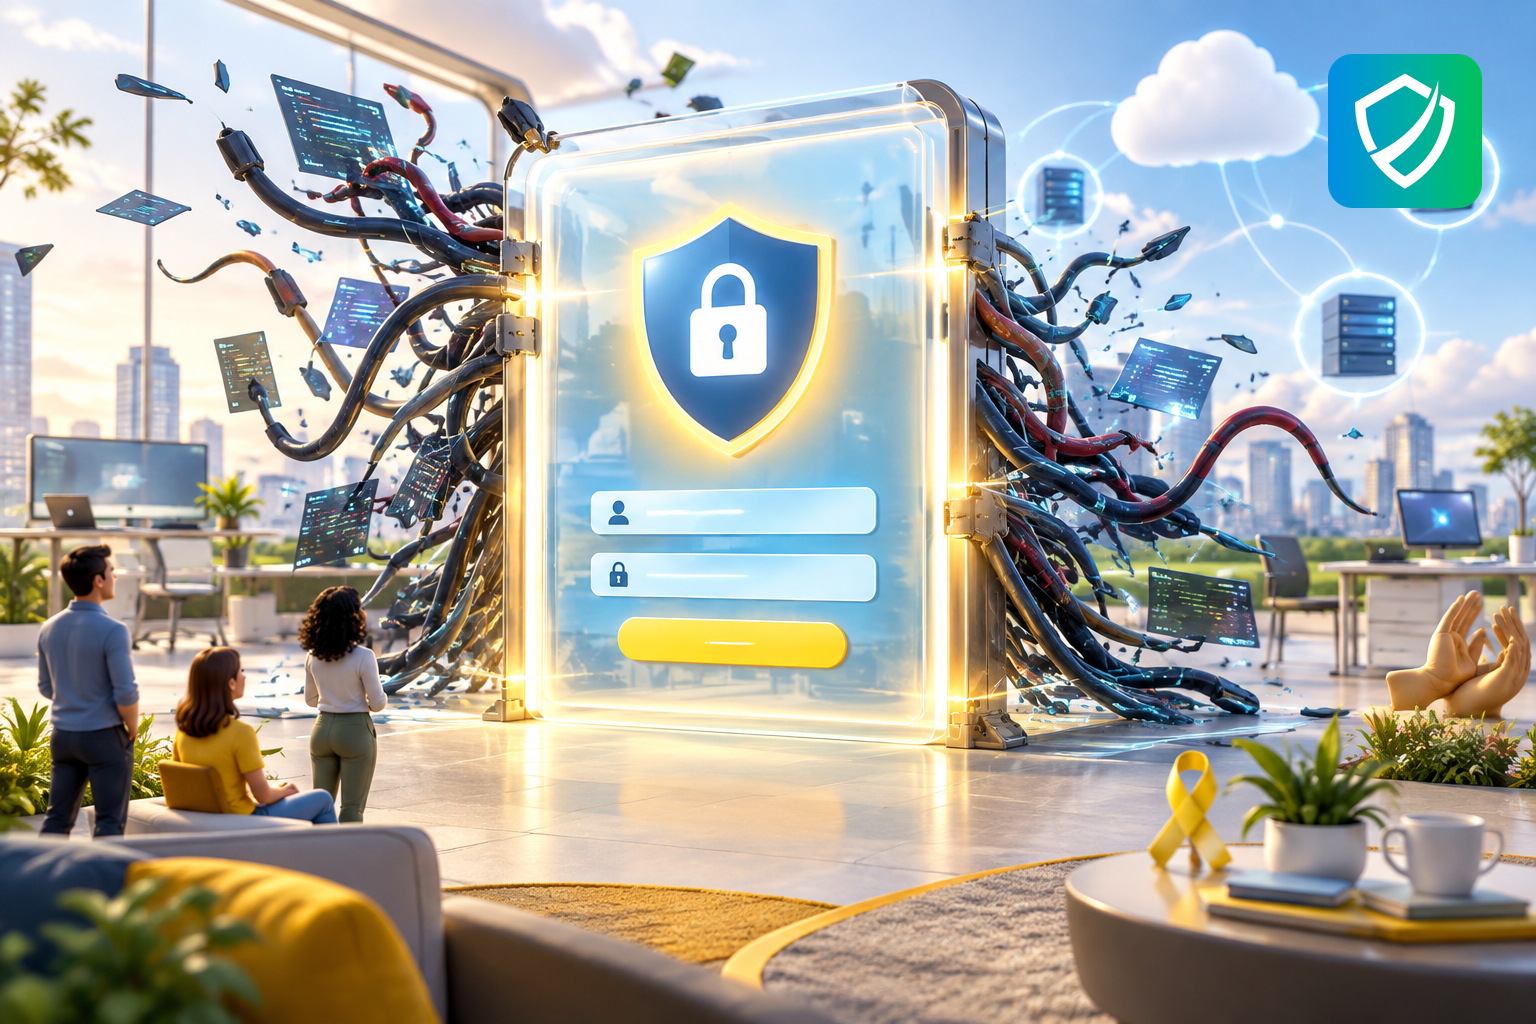
A Microsoft reforçou o aviso de que o Microsoft Entra ID ganhará proteção contra injeção de scripts externos nas páginas de login. A aplicação começa em meados de outubro de 2026 e deve terminar até o fim do mês. A partir daí, só scripts vindos de domínios confiáveis de CDN da própria Microsoft serão executados durante a autenticação.
Neste artigo voce vai aprender:
- O que muda no Microsoft Entra ID a partir de outubro de 2026.
- Por que scripts externos em páginas de login são perigosos.
- Como a nova regra reduz ataques de injeção e XSS.
- Quais ferramentas internas podem ser afetadas.
- Quais ações práticas sua empresa deve tomar antes da mudança.
O que a Microsoft anunciou
A Microsoft voltou a lembrar seus clientes de uma alteração relevante no Microsoft Entra ID, o serviço que milhares de empresas usam para autenticar seus usuários. A aplicação das novas defesas começa em meados de outubro de 2026 e a conclusão está prevista para o fim do mesmo mês.
O alvo é claro: impedir que código externo seja inserido nas telas de login. Esse tipo de injeção é um caminho conhecido para roubo de credenciais no exato momento em que o usuário tenta acessar sistemas corporativos.
Como a proteção funciona
A defesa se apoia em uma política de segurança de conteúdo. Funciona como uma lista de permissão aplicada pelo navegador: durante o login no Microsoft Entra ID, um script só roda se vier de domínios confiáveis de CDN da Microsoft.
Qualquer código não autorizado ou injetado por terceiros passa a ser barrado. O foco são ataques de XSS e variações de injeção, nos quais o invasor insere código na página para capturar dados digitados, manipular a sessão ou interferir no processo de autenticação.
Sinais de alerta
Vale revisar tudo o que altera a tela de login, seja no visual ou no comportamento técnico. Os pontos que mais costumam gerar surpresa são:
- Extensões de navegador usadas para personalizar páginas de autenticação.
- Ferramentas internas que adicionam scripts em telas de login.
- Automações que dependem de código externo durante o acesso ao Microsoft Entra ID.
- Relatos de usuários sobre comportamento estranho na página de login, como campos, botões ou mensagens inesperadas.
O que fazer antes de outubro
O trabalho começa pelo inventário: mapeie tudo que interfere no login antes do prazo de aplicação. Se a empresa usa extensões ou ferramentas que injetam scripts nas páginas do Microsoft Entra ID, avalie a necessidade real de cada uma, elimine o que for supérfluo e busque alternativas compatíveis com a nova política.
Comunicação interna também conta. Alinhe TI, suporte e segurança com antecedência para que uma ferramenta antiga que parou de funcionar não seja tratada como indisponibilidade do serviço, consumindo horas de diagnóstico desnecessário.
Checklist pratico
- Liste extensões, ferramentas e automações que interagem com o login do Microsoft Entra ID.
- Remova ou substitua recursos que injetam scripts externos nas páginas de autenticação.
- Prepare o suporte para orientar usuários caso algo deixe de funcionar após a aplicação em outubro de 2026.
Perguntas frequentes
Quando a mudança começa?
A Microsoft informou que a aplicação começa em meados de outubro de 2026 e deve terminar até o fim do mês.
Quem será afetado?
Clientes que usam o Microsoft Entra ID para autenticação podem sentir o impacto, sobretudo quem mantém extensões ou ferramentas que inserem scripts nas páginas de login.
Isso significa que houve ataque?
Não. O anúncio trata de uma melhoria de proteção, voltada a reduzir riscos de injeção de scripts e XSS durante a autenticação.
Proteja sua empresa com a LC SEC
A LC SEC ajuda sua empresa a revisar controles de identidade, exposição de credenciais e ferramentas que interferem no login corporativo antes que mudanças de segurança causem impacto operacional.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Compartilhe nas redes sociais:


