Microsoft Agent Framework no PyPI roubou segredos via .pth
Versões maliciosas coletaram tokens e credenciais em ambientes Python, Azure e CI/CD.
Resumo rápido
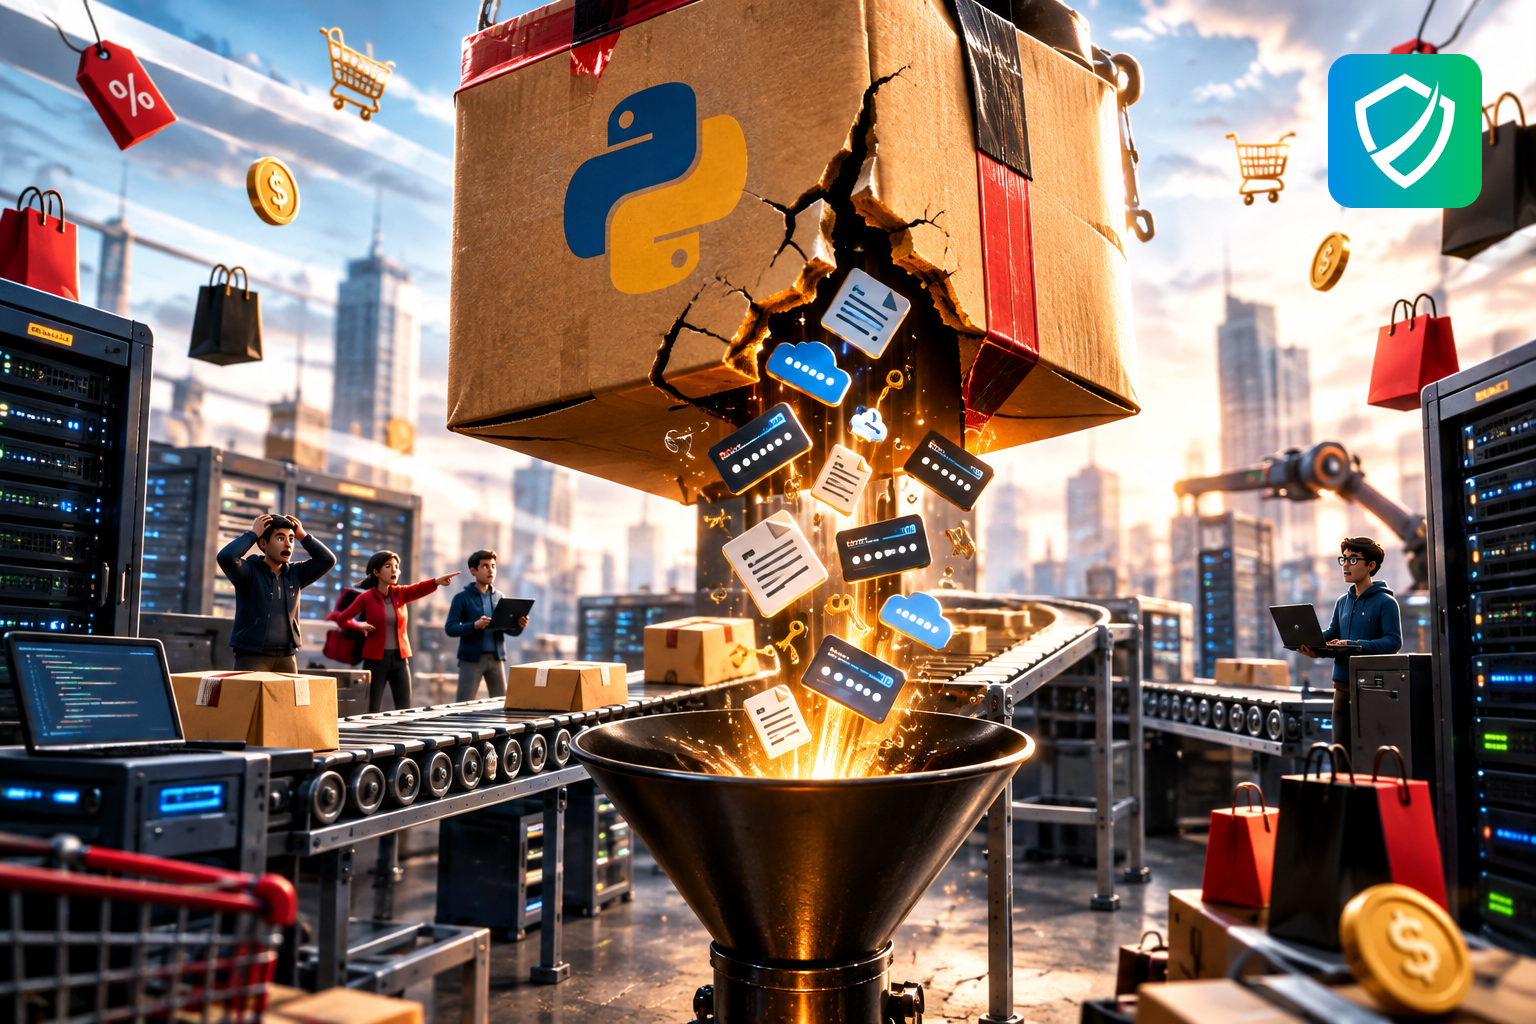
Duas versões maliciosas do pacote oficial Microsoft Agent Framework foram publicadas no PyPI em 17 de novembro. As versões 1.26.1 e 1.26.2 coletavam segredos de ambientes Python, Azure, Azure DevOps e GitHub Actions. Mesmo retiradas em cerca de 40 a 60 minutos, elas exigem verificação em estações, servidores e imagens de build.
Neste artigo você vai aprender:
- Quais versões do Microsoft Agent Framework foram afetadas.
- Por que um arquivo .pth tornou o ataque mais perigoso.
- Quais ambientes têm maior risco de exposição.
- Quais sinais procurar em hosts e pipelines.
- Quais ações priorizar para reduzir o impacto.
Duas versões contaminadas de um pacote oficial da Microsoft
Em 17 de novembro, as versões 1.26.1 e 1.26.2 do pacote oficial Microsoft Agent Framework apareceram no PyPI carregando código malicioso. A última versão considerada limpa é a 1.26.0. O episódio ganhou peso porque o pacote registra cerca de 190 a 196 mil downloads mensais e sustenta projetos de agentes de IA, desenvolvimento e automação em empresas de todos os portes.
O PyPI colocou as duas versões em quarentena em aproximadamente 40 a 60 minutos. A reação rápida limitou o alcance, mas está longe de zerar o risco. Ambientes automatizados resolvem dependências em segundos, e uma única execução de pipeline de CI/CD ou build de imagem de contêiner nesse intervalo já basta para contaminar o ambiente.
Um arquivo .pth que roda antes de qualquer import
O coração do ataque era um arquivo .pth. Esse formato é interpretado pelo Python na inicialização do ambiente, o que significa que o código embutido executa sozinho, sem que ninguém precise importar o pacote explicitamente. Para quem só olha o código da aplicação, nada parece fora do lugar.
Com essa execução silenciosa, o stealer vasculhava variáveis de ambiente, arquivos de credenciais, tokens do Azure Managed Identity/IMDS, dados do Azure DevOps, tokens OIDC do GitHub Actions e outros segredos acessíveis no host. O material coletado seguia para um endereço no webhook.site, serviço gratuito que dispensa infraestrutura própria do atacante e se confunde com tráfego legítimo de integração.
O que procurar em hosts, runners e imagens
Empresas que usam Python, Azure ou pipelines de build precisam de evidência objetiva, não de suposição. As análises publicadas por diferentes fornecedores convergem para os seguintes indicadores:
- instalação das versões 1.26.1 ou 1.26.2 do Microsoft Agent Framework;
- presença de arquivos .pth suspeitos associados ao pacote;
- tráfego de saída para webhook.site;
- User-Agents incomuns em registros de rede;
- imagens de CI/CD construídas durante a janela de exposição.
Vale um alerta sobre tokens de curta duração: mesmo com validade curta, eles podem ter sido usados antes de expirar. A ausência de alerta automático no seu SIEM não é prova de que nada aconteceu, apenas de que nada foi detectado.
Trate o ambiente como comprometido até provar o contrário
A postura mais segura é assumir que qualquer ambiente que instalou as versões 1.26.1 ou 1.26.2 está comprometido. O primeiro passo é o inventário, cobrindo estações de desenvolvimento, servidores, runners de CI/CD, imagens Docker e caches de dependências. Sem esse mapa, qualquer rotação de segredo vira adivinhação.
- Remova as versões maliciosas e retorne à versão limpa 1.26.0, quando aplicável.
- Rotacione os segredos acessíveis no ambiente, incluindo tokens Azure, Azure DevOps e GitHub Actions.
- Revise logs de rede em busca de conexões com webhook.site.
- Adote aprovação manual para novas versões de dependências críticas antes do uso automático.
- Use pinning de versão, verificação de hashes e attestations sempre que disponíveis.
Checklist prático
- Liste todos os ambientes que instalaram Microsoft Agent Framework em 17 de novembro ou logo depois.
- Verifique se as versões 1.26.1 ou 1.26.2 aparecem em hosts, runners, imagens e caches.
- Rotacione todos os segredos que poderiam estar expostos, mesmo sem alerta confirmado.
Perguntas frequentes
Quem deve se preocupar com esse caso?
Equipes que usam Microsoft Agent Framework, Python, Azure, Azure DevOps ou GitHub Actions em ambientes automatizados devem verificar seus sistemas.
Se a versão foi removida rápido, ainda há risco?
Sim. Pipelines e imagens instalam pacotes em minutos. Uma janela de 40 a 60 minutos é suficiente para exposição.
Atualizar o pacote resolve tudo?
Não sozinho. É preciso investigar as instalações, procurar sinais de exfiltração e rotacionar as credenciais que estavam acessíveis.
Proteja sua empresa com a LC SEC
A LC SEC ajuda sua empresa a identificar dependências comprometidas, revisar pipelines de CI/CD, investigar sinais de vazamento e fortalecer controles de cadeia de suprimentos de software.
Conheça: Pentest, Threat Intelligence com IA, Conscientização de Segurança, SGSI, Plano Diretor de Segurança, Auditoria Interna, Governança de MFA e Cofre TOTP, ISO 42001 - IA, Diagnóstico Gratuito de Segurança. lcsec.io
Fontes:
SecurityWeek; BleepingComputer; análises de OX, JFrog, SafeDep e Orca; posts no X de @DFIR_Radar.
Compartilhe nas redes sociais:


