Meta é multada por Facebook acessar galeria sem aval
Autoridade italiana aponta falta de consentimento claro em recurso do Facebook Android.
Resumo rapido
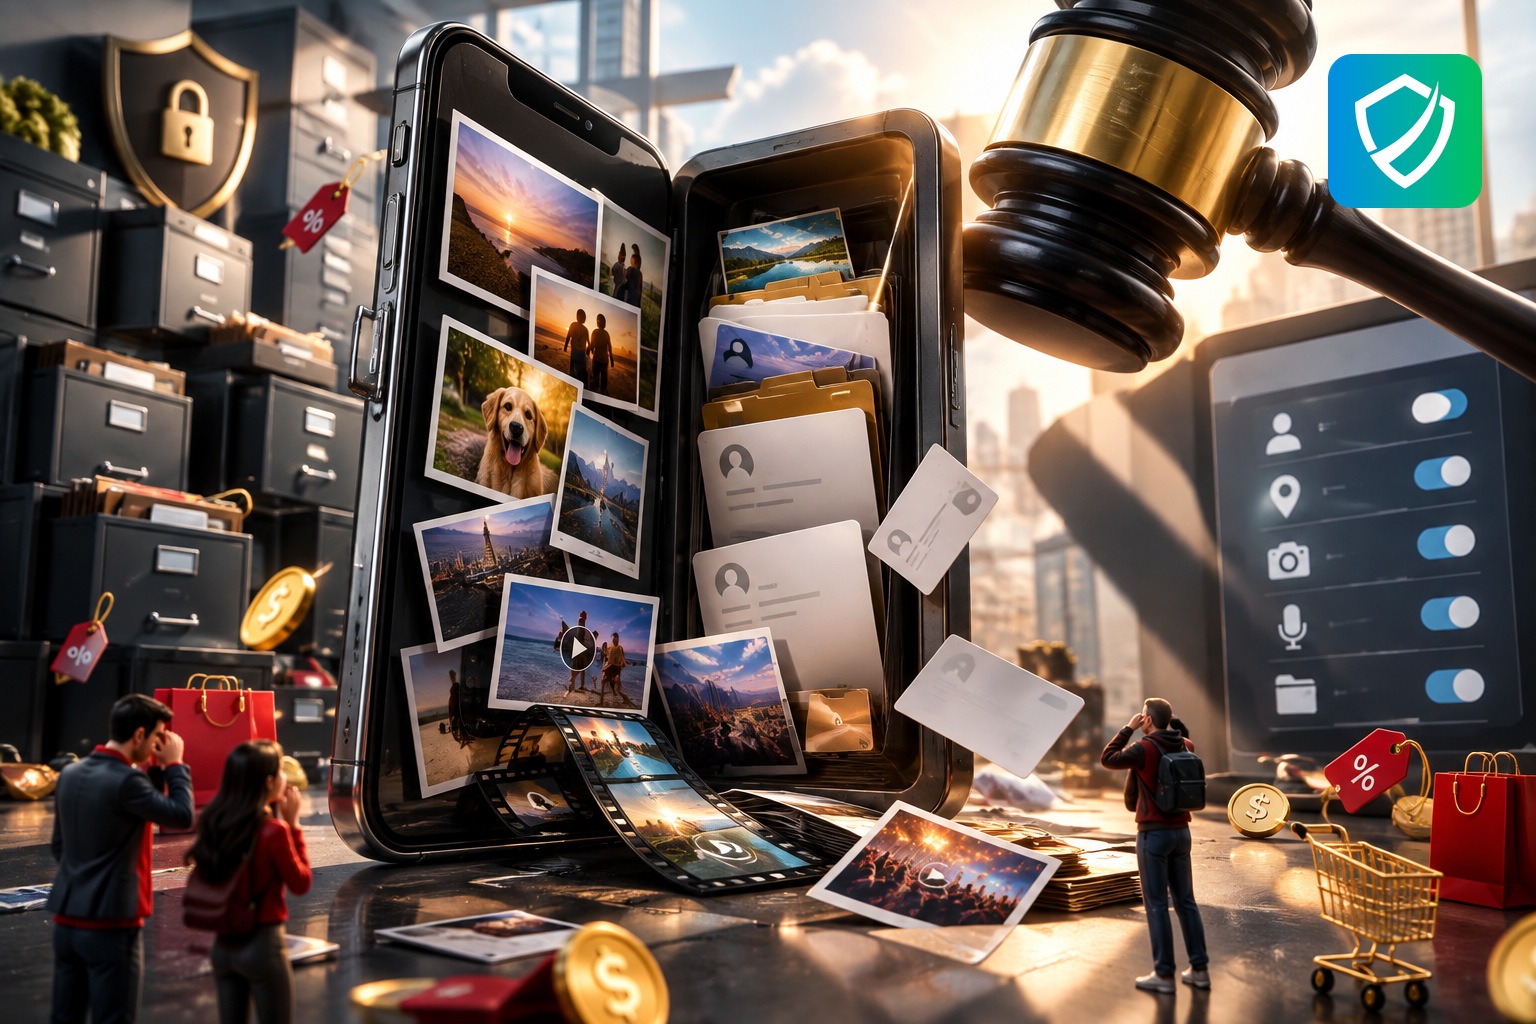
A Garante, autoridade italiana de proteção de dados, multou a Meta em €805 milhões por um recurso do Facebook no Android. Para o regulador, a função acessava fotos, vídeos e metadados da galeria sem consentimento específico e claro. Cerca de 20 milhões de usuários italianos teriam sido alcançados. A Meta discorda, vai recorrer e deve adotar consentimento separado em 60 dias.
Neste artigo voce vai aprender:
- O que motivou a multa aplicada à Meta na Itália.
- Como o recurso do Facebook Android acessava a galeria.
- Por que permissões genéricas podem ser um risco de privacidade.
- Quais ações usuários e empresas podem tomar agora.
- Como montar um checklist simples de consentimento em apps.
O que a Garante decidiu
A Garante, autoridade italiana de proteção de dados, aplicou uma multa de €805 milhões à Meta. A decisão saiu por volta de 14/11 e passou a circular entre 15 e 16/11. No centro do caso está um recurso do Facebook para Android, em uso desde 2023, que sugeria conteúdo para publicações a partir da galeria do aparelho.
Não houve ataque hacker nem vazamento confirmado, e isso é parte do que torna o caso relevante. O problema está no consentimento: para a autoridade, acessar fotos, vídeos e metadados exigia uma autorização específica, clara e separada, não apenas uma permissão ampla concedida no início do uso.
Como o recurso funcionava
A função analisada oferecia sugestões de conteúdo no momento de criar uma publicação no Facebook. Para montar essas sugestões, ela lia a galeria do aparelho Android, incluindo fotos, vídeos e os metadados associados a cada arquivo. Metadados são as informações que acompanham a mídia e costumam revelar mais contexto do que a própria imagem.
Na prática, o usuário autorizava o acesso à galeria de forma ampla, e essa mesma autorização passou a sustentar uma funcionalidade com finalidade bem definida. A Garante entendeu que o encaixe não se sustenta diante das regras europeias. A Meta discorda da decisão e informou que pretende recorrer.
Sinais de alerta
O episódio serve de referência para qualquer pessoa que instala aplicativos no celular. Permissões amplas abrem espaço para usos que raramente ficam evidentes na tela do aceite, e o usuário só descobre o alcance real quando o assunto vira notícia.
- Pedido amplo de acesso: quando um app solicita acesso à galeria inteira, avalie se isso é necessário.
- Função automática: sugestões de postagem podem depender de leitura de fotos e vídeos.
- Falta de escolha separada: se não há uma opção clara para autorizar apenas aquele recurso, o consentimento pode ser questionável.
- Dados além da foto: vídeos, imagens e metadados também fazem parte da exposição.
O que fazer agora
Para o usuário, o caminho mais curto é abrir as configurações do Android, revisar o que o Facebook pode acessar e restringir a galeria quando a função não exigir. Vale também quebrar o hábito de aceitar permissões no automático: leia o pedido e pergunte qual recurso depende daquele acesso.
Para empresas que desenvolvem ou contratam aplicativos, o recado é objetivo: consentimento precisa ser granular. Se uma funcionalidade usa fotos, vídeos ou metadados com um objetivo próprio, isso deve ser explicado em linguagem simples, com escolha separada e revogação fácil. A decisão reforça a pressão regulatória europeia em torno de ePrivacy e GDPR, e a lógica de finalidade específica também vale sob a LGPD no Brasil.
Checklist pratico
- Revise permissões do Facebook no Android e remova acessos que você não usa.
- Antes de aceitar uma permissão, confira qual recurso depende dela.
- Evite conceder acesso amplo à galeria quando o app oferece uso limitado.
- Em empresas, mapeie quais recursos coletam fotos, vídeos e metadados.
- Crie consentimentos separados, claros e fáceis de revogar em apps móveis.
Perguntas frequentes
A multa indica que houve vazamento de dados?
Não há menção a vazamento no caso. A decisão trata do acesso à galeria e aos metadados sem consentimento específico e claro, segundo a autoridade italiana.
Quem foi afetado?
A estimativa aponta cerca de 20 milhões de usuários italianos do Facebook no Android alcançados pelo recurso analisado.
O que a Meta deve fazer?
A Meta discorda da decisão e anunciou que vai recorrer. Mesmo assim, deve obter consentimento separado em até 60 dias.
Proteja sua empresa com a LC SEC
A LC SEC ajuda empresas a revisar permissões, fluxos de consentimento e riscos de privacidade em aplicativos e ambientes digitais, reduzindo exposição regulatória e reputacional.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Fontes:
Resumo fornecido na entrada
Compartilhe nas redes sociais:


