KREMLIN usa extensão no Chrome e Edge para roubar tokens
Campanha brasileira imita bancos e instala extensões maliciosas para capturar acessos.
Resumo rapido
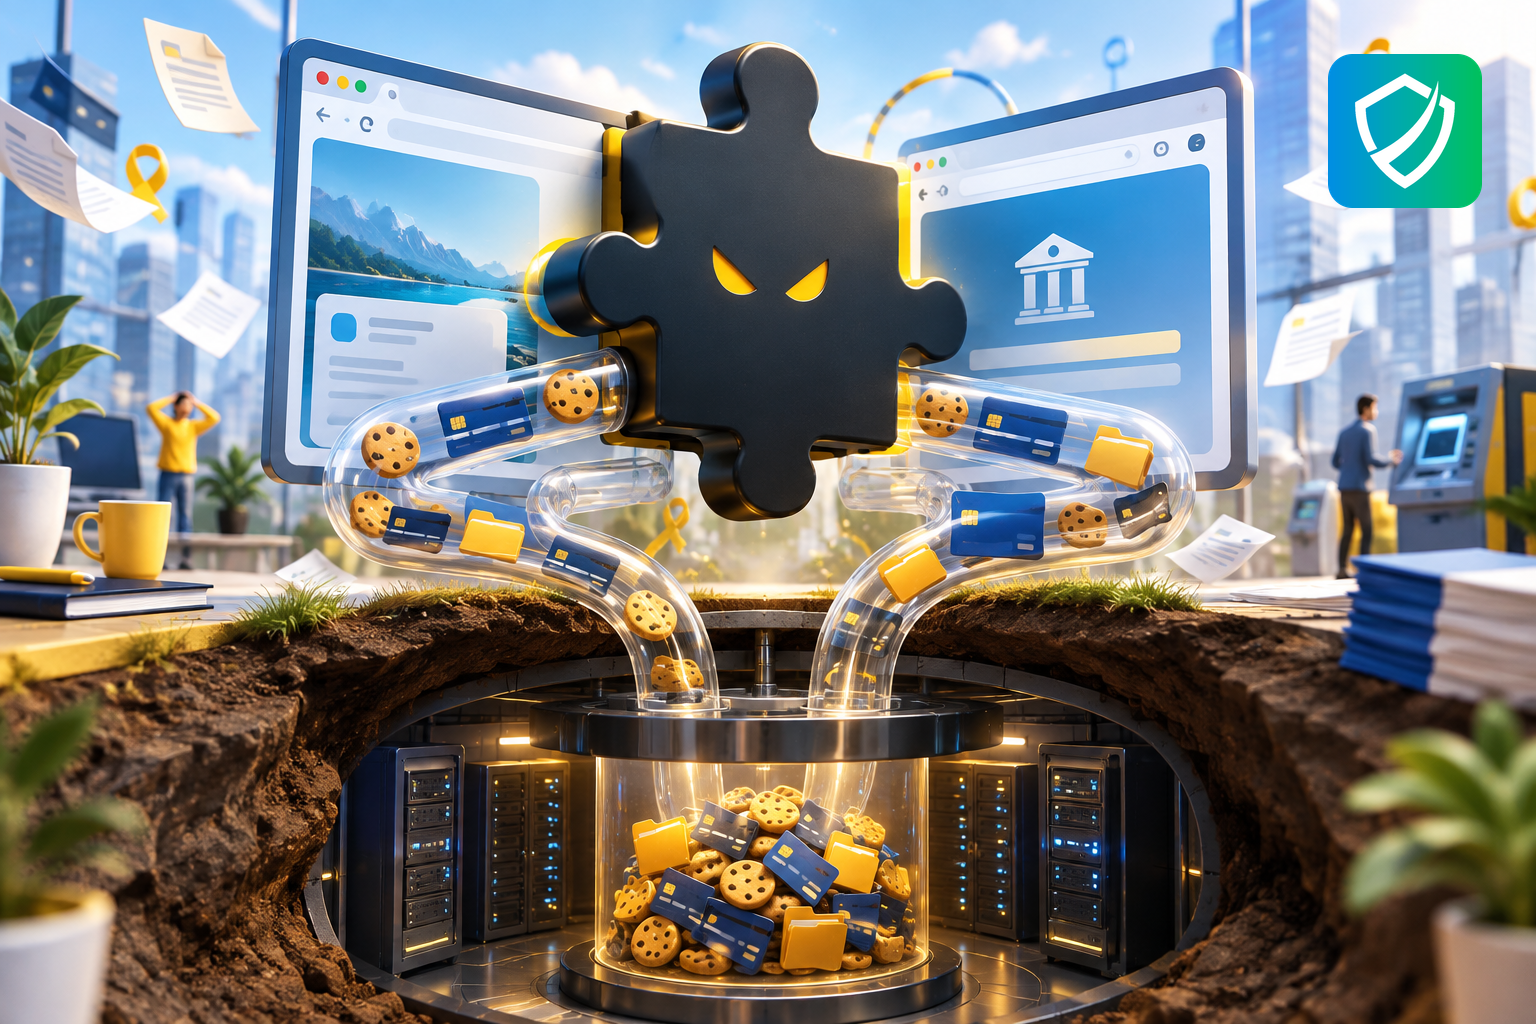
A Elastic Security Labs detalhou uma operação brasileira de malware bancário batizada de KREMLIN e monitorada como REF9334. A campanha está ativa desde pelo menos maio de 2025 e usa iscas que se passam por cerca de uma dúzia de bancos brasileiros. O objetivo final é instalar extensões maliciosas no Google Chrome e no Microsoft Edge para roubar credenciais, tokens de sessão e dados sensíveis.
Neste artigo voce vai aprender:
- O que é o KREMLIN e por que ele preocupa usuários no Brasil.
- Como arquivos falsos iniciam a infecção no computador da vítima.
- Por que Google Chrome e Microsoft Edge são alvos centrais da operação.
- Quais sinais podem indicar tentativa de golpe ou extensão suspeita.
- Quais medidas práticas reduzem o risco para pessoas e empresas.
O que é o KREMLIN
KREMLIN é o nome dado ao conjunto de ferramentas empregado em uma operação brasileira de malware bancário que não havia sido documentada publicamente até o relatório da Elastic Security Labs. O grupo responsável é rastreado como REF9334 e atua desde pelo menos maio de 2025. O foco é o usuário brasileiro que acessa o banco pelo computador.
As iscas imitam bancos do país, documentos de cobrança, faturas e comunicações empresariais. A vítima é convencida a abrir manualmente um arquivo JavaScript e, a partir desse clique, o ataque instala componentes adicionais e coloca uma extensão maliciosa no Google Chrome ou no Microsoft Edge.
Como o golpe funciona
O ataque se desenrola em etapas. A primeira é a execução do arquivo que finge ser um documento bancário ou uma fatura, o que dispara uma sequência de carregadores em JavaScript. Antes de seguir adiante, o malware checa se está sendo observado em máquina virtual ou sandbox de análise.
Confirmado o ambiente real, ele cria persistência por tarefa agendada para voltar a rodar mesmo depois de reinicializações. Em seguida, consulta contratos inteligentes na rede Ethereum para descobrir onde estão os próximos arquivos da cadeia. A blockchain cumpre aqui o papel de uma lista de endereços que os criminosos podem atualizar sem perder o controle das máquinas já infectadas.
Entre os componentes citados no relatório estão um instalador de extensão de navegador e um injetor .NET. O grupo também abusa do executável legítimo SentinelMemoryScanner.exe, associado à SentinelOne, para carregar código malicioso pela técnica de sideloading.
Sinais de alerta
Usuários e equipes de TI devem tratar com desconfiança os comportamentos que se encaixam nessa campanha. Quanto mais cedo o padrão é reconhecido, menor a chance de a extensão chegar ao navegador:
- Supostos documentos de banco, fatura ou empresa que exigem execução manual de um arquivo.
- Instalação inesperada de extensão no Google Chrome ou no Microsoft Edge.
- Extensões desconhecidas com permissão para ler páginas bancárias ou dados de navegação.
- Tarefas agendadas novas e sem explicação em estações de trabalho.
- Mensagens que usam nomes de bancos brasileiros e pressionam o usuário a agir rápido.
O agravante está no roubo de tokens de sessão: se a sessão da vítima já está autenticada, o acesso indevido deixa de depender apenas da senha.
Como se proteger
A regra básica é não executar arquivos que chegam por link, anexo ou mensagem simulando bancos, faturas e cobranças. Na dúvida, acesse a instituição digitando o endereço oficial no navegador ou pelo aplicativo já instalado, ignorando por completo o material recebido.
- Revise as extensões instaladas no Google Chrome e no Microsoft Edge e remova tudo que não for reconhecido.
- Em empresas, restrinja a instalação de extensões e mantenha uma lista aprovada.
- Monitore tarefas agendadas criadas recentemente nos computadores dos usuários.
- Oriente colaboradores sobre arquivos JavaScript disfarçados de documentos.
- Investigue qualquer alerta de roubo de credenciais, sessão ativa ou acesso bancário incomum.
Checklist prático
- Verifique hoje as extensões instaladas no Google Chrome e no Microsoft Edge.
- Bloqueie a execução de arquivos suspeitos recebidos como fatura, boleto ou documento bancário.
- Revise tarefas agendadas e acessos bancários incomuns em máquinas corporativas.
Perguntas frequentes
O KREMLIN afeta quais navegadores?
O relatório aponta a instalação de extensão maliciosa no Google Chrome e no Microsoft Edge, ambos baseados no Chromium.
O ataque começa sozinho?
Não. Pelas informações disponíveis, a infecção depende de a vítima executar manualmente um arquivo disfarçado de documento bancário, fatura ou comunicação empresarial.
Por que roubar token de sessão é grave?
Porque o token pode corresponder a uma sessão já autenticada. Em alguns casos, isso reduz a dependência da senha para manter o acesso indevido.
Proteja sua empresa com a LC SEC
A LC SEC ajuda empresas a identificar extensões perigosas, reduzir riscos de malware bancário e fortalecer controles contra roubo de credenciais e sessões.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Fontes:
https://thehackernews.com/2026/09/kremlin-banking-malware-hijacks-chrome.html
Compartilhe nas redes sociais:


