Google Chrome amplia alertas, saiba o que muda
Novas proteções miram golpes, engenharia social, ClickFix e conexões HTTP inseguras.
Resumo rapido
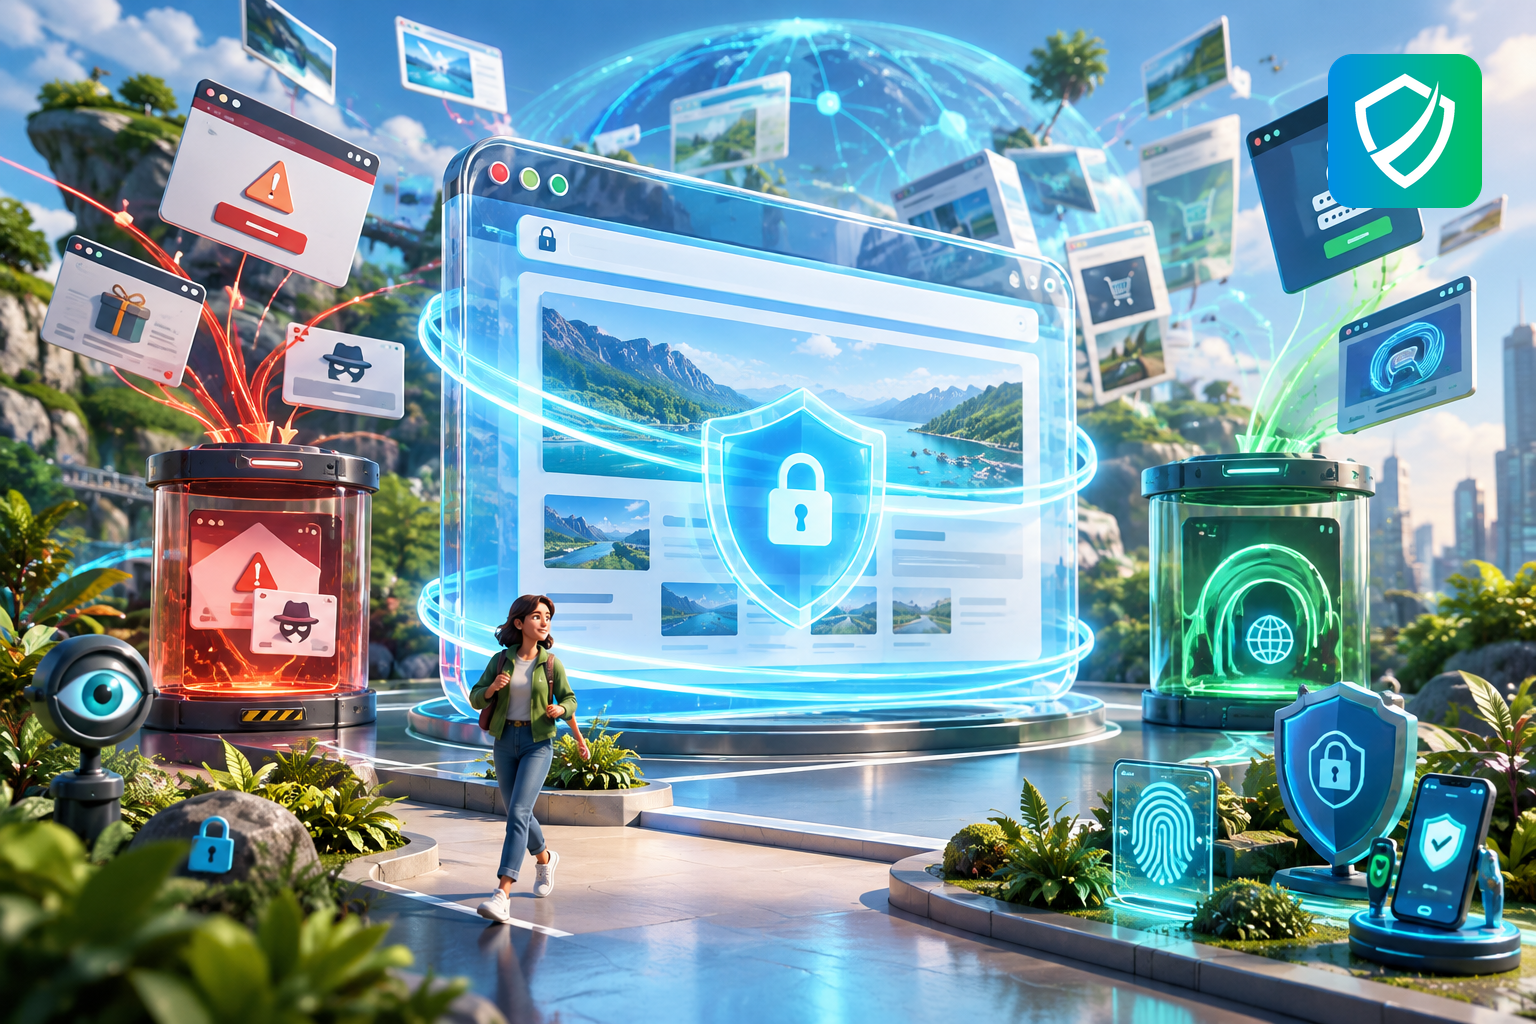
O Google anunciou novas defesas no Google Chrome contra golpes online e engenharia social. Entram na lista avisos para sites suspeitos, análise com Gemini no servidor e detecção de comandos usados em ataques ClickFix. Os recursos fazem parte do Enhanced Protection, modo avançado do Safe Browsing.
Neste artigo voce vai aprender:
- O que o Google Chrome mudou nas proteções contra golpes.
- Por que o ataque ClickFix é perigoso para usuários comuns.
- Como os novos avisos de sites suspeitos funcionam.
- Quais sinais devem fazer você fechar uma página imediatamente.
- O que empresas e usuários podem fazer para reduzir riscos.
O que mudou no Google Chrome
O Google reforçou o Google Chrome contra golpes digitais, páginas enganosas e conexões HTTP inseguras. O destaque é a expansão do Enhanced Protection, opção do Safe Browsing criada em 2020. Mais de 1 bilhão de usuários do Google Chrome já haviam ativado esse modo no ano passado, segundo o anúncio.
A lógica por trás das mudanças é chegar antes do clique. Em vez de reagir ao estrago, o navegador tenta interromper a interação com páginas que induzem a pessoa a permitir notificações, copiar comandos ou seguir instruções falsas.
Dois níveis de aviso e detecção de ClickFix
O Safe Browsing passa a trabalhar com dois níveis de alerta. Quando o Google Chrome tem alta confiança de que a página é maliciosa, continua surgindo o aviso vermelho em tela cheia. A novidade é o segundo nível, o alerta de site suspeito, acionado quando existem indícios de comportamento enganoso mas a certeza ainda é parcial.
Entram no pacote também a análise no servidor com Gemini e a detecção de comandos típicos de ClickFix. Nesse tipo de golpe, a página inventa um problema e orienta a vítima a copiar e colar um comando para "corrigir" o erro. Quem executa o código é a própria pessoa, o que faz o ataque passar por cima de boa parte das defesas tradicionais.
Sinais de alerta no dia a dia
Nenhuma defesa automática substitui o olho treinado. Mesmo com os recursos novos do Google Chrome, vale redobrar a atenção quando uma página:
- Pedir para copiar e colar comandos no computador.
- Disser que há um erro urgente que só você pode resolver manualmente.
- Solicitar permissão de notificações sem motivo claro.
- Exibir mensagens alarmistas para forçar uma decisão rápida.
- Aparecer como site suspeito ou perigoso no aviso do Google Chrome.
O anúncio também trata do reforço contra conexões HTTP inseguras. Como regra prática, páginas sem conexão segura pedem cautela extra, sobretudo quando solicitam login, dados pessoais ou informações de pagamento.
O que fazer com os alertas do navegador
Para quem usa o computador no dia a dia, a orientação é direta: alerta do Google Chrome não é obstáculo a ser contornado. Se o navegador classificar o site como perigoso ou suspeito, feche a aba e siga em frente. Em cenários de ClickFix, jamais cole no terminal ou na caixa de execução um comando ditado por uma página desconhecida.
No ambiente corporativo, tecnologia sozinha não resolve. O Google afirma que usuários do Enhanced Protection ficam "dez vezes mais seguros" do que os do modo padrão contra phishing, engenharia social e abuso de notificações, considerando a média de avisos de segurança recebidos por cada grupo. Ainda assim, a decisão final fica com a pessoa diante da tela, o que coloca conscientização e política de uso do navegador no mesmo patamar de prioridade.
Checklist prático
- Verifique se o Safe Browsing do Google Chrome está configurado de acordo com o nível de risco do seu uso.
- Ao ver aviso de site suspeito ou perigoso, feche a página e não prossiga.
- Nunca copie comandos de páginas desconhecidas para "corrigir" erros supostamente urgentes.
- Evite inserir senhas ou dados pessoais em páginas HTTP inseguras.
- Treine equipes para reconhecer pressão, urgência falsa e pedidos fora do padrão.
Perguntas frequentes
O que é ClickFix?
É um golpe em que a página simula um problema e convence a vítima a executar uma ação manual, como copiar e colar um comando, prometendo que isso resolverá o erro. Na prática, a própria pessoa aciona o ataque.
O que muda nos avisos do Google Chrome?
Além do alerta vermelho para páginas claramente perigosas, o Google Chrome passa a exibir um aviso intermediário para sites suspeitos, quando existem sinais de comportamento enganoso sem confirmação definitiva.
O Enhanced Protection é obrigatório?
Ele é um modo do Safe Browsing, e o uso depende da configuração do usuário ou da política da empresa. O Google afirma que o modo amplia de forma significativa a proteção contra golpes.
Proteja sua empresa com a LC SEC
A LC SEC ajuda sua organização a reduzir golpes baseados em engenharia social com conscientização, inteligência de ameaças e revisão de práticas de segurança para usuários e equipes.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Compartilhe nas redes sociais:


