Cisco ASA e FTD sofrem falha ativa, confira
Falha no SSL VPN pode reiniciar firewalls vulneráveis e causar indisponibilidade.
Resumo rapido
A Cisco confirmou um zero-day em exploração ativa no serviço Remote Access SSL VPN do Cisco Secure Firewall ASA e do Cisco Secure Firewall FTD. A CVE-2026-76418 tem severidade 8.6 e pode forçar o recarregamento do equipamento, resultando em negação de serviço. Não há workaround informado: a resposta passa por aplicar as correções.
Neste artigo voce vai aprender:
- Qual falha afeta Cisco Secure Firewall ASA e FTD
- Por que o problema pode derrubar firewalls vulneráveis
- Quais configurações aumentam a exposição
- Quais versões do Cisco ASA receberam correção
- Como priorizar a resposta dentro da empresa
Zero-day confirmado pela Cisco
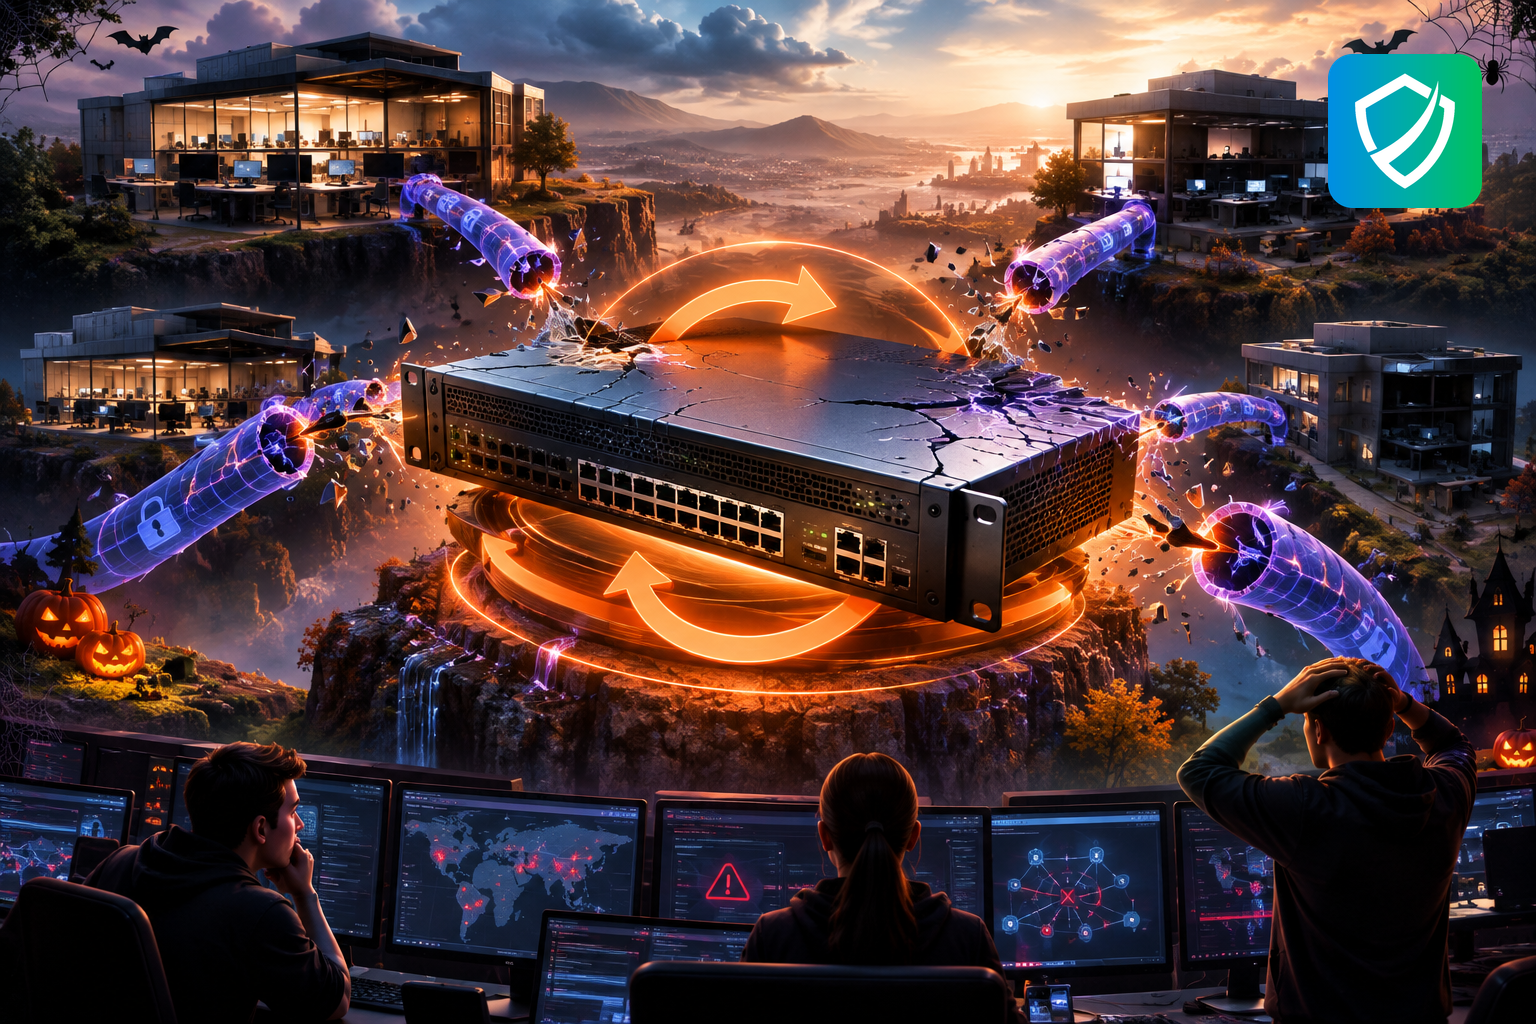
Uma falha de alta severidade no Remote Access SSL VPN do Cisco Secure Firewall Adaptive Security Appliance, o ASA, e do Cisco Secure Firewall Threat Defense, o FTD, está sendo explorada ativamente. O problema foi registrado como CVE-2026-76418 e recebeu nota 8.6 de severidade. O alerta partiu da própria Cisco.
O ataque não exige credencial nem acesso prévio. Um invasor remoto envia uma solicitação criada sob medida durante a conexão com a VPN SSL e provoca o recarregamento do dispositivo. Enquanto o firewall sobe de novo, o acesso remoto dos usuários e as operações que dependem dele ficam fora do ar.
Por que o firewall reinicia
De acordo com a Cisco, a origem está em erros de lógica quando uma segunda etapa de autenticação está configurada em um grupo de conexão VPN. Em linguagem direta: o equipamento espera validar o acesso remoto de uma forma específica, e uma solicitação malformada o leva a falhar e reiniciar.
Esse tipo de impacto é classificado como negação de serviço. Pelo que foi divulgado, não há roubo de dados nem invasão completa do ambiente. Ainda assim, um firewall que reinicia derruba túneis VPN, interrompe atendimento remoto e espalha instabilidade por toda a operação conectada.
Quatro checagens de exposição
O alerta da Cisco traz critérios objetivos para saber se o seu parque está na linha de fogo:
- se a configuração em execução contém a palavra webvpn;
- se o SSL VPN está habilitado em pelo menos uma interface;
- se há configuração de segunda autenticação em grupos de túnel, incluindo o grupo padrão DefaultWEBVPNGroup;
- mesmo com a lista de grupos desabilitada, o grupo padrão ainda precisa ser verificado caso use segunda autenticação.
O sinal prático de possível exploração é o recarregamento inesperado do firewall durante tentativas de conexão VPN SSL. Vale revisar logs e eventos de reinicialização com atenção redobrada nos equipamentos com VPN remota exposta à internet.
Versões corrigidas e prioridade
A Cisco informou que não há workaround, ou seja, reduzir risco depende de atualização. Para o Cisco Secure Firewall ASA, as versões corrigidas citadas são 9.16.4.104, 9.18.4.96, 9.20.4.50, 9.22.3.200, 9.23.1.48, 9.24.1.27 e 9.24.10.1.
O caminho mais curto é mapear os firewalls ASA e FTD com SSL VPN ativo, confirmar se a configuração bate com o cenário descrito no alerta e agendar a janela de patch com prioridade máxima. Como a falha já está sendo usada em ataques reais, a correção pertence ao plano de continuidade de negócio, não ao calendário de manutenção comum.
Checklist pratico
- Inventarie equipamentos Cisco Secure Firewall ASA e FTD com Remote Access SSL VPN habilitado.
- Verifique a presença de webvpn, SSL VPN em interfaces e segunda autenticação nos grupos de conexão.
- Aplique as versões corrigidas indicadas pela Cisco e monitore reinicializações inesperadas após a atualização.
Perguntas frequentes
Essa falha permite roubo de dados?
O material divulgado descreve impacto de negação de serviço, com reinicialização do dispositivo e queda do serviço. Não há indicação de roubo de dados nas informações disponíveis.
Desativar a lista de grupos remove o risco?
Não necessariamente. A Cisco alerta que, mesmo sem a lista de grupos, o grupo padrão DefaultWEBVPNGroup precisa ser verificado quando usa segunda autenticação.
Existe alguma mitigação sem atualizar?
Pelas informações divulgadas, não há workaround. A recomendação prática é aplicar os patches disponibilizados pela Cisco.
Proteja sua empresa com a LC SEC
A LC SEC ajuda sua empresa a identificar exposição em firewalls, priorizar correções críticas e validar controles antes que uma falha explorada gere indisponibilidade.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Fontes:
https://www.csoonline.com/article/4242420/new-cisco-firewall-zero-day-being-actively-exploited.html
Compartilhe nas redes sociais:


