SMS of Death no Android: entenda o risco
Falha permite travar celulares sem interação, inclusive durante chamadas em andamento.
Resumo rapido
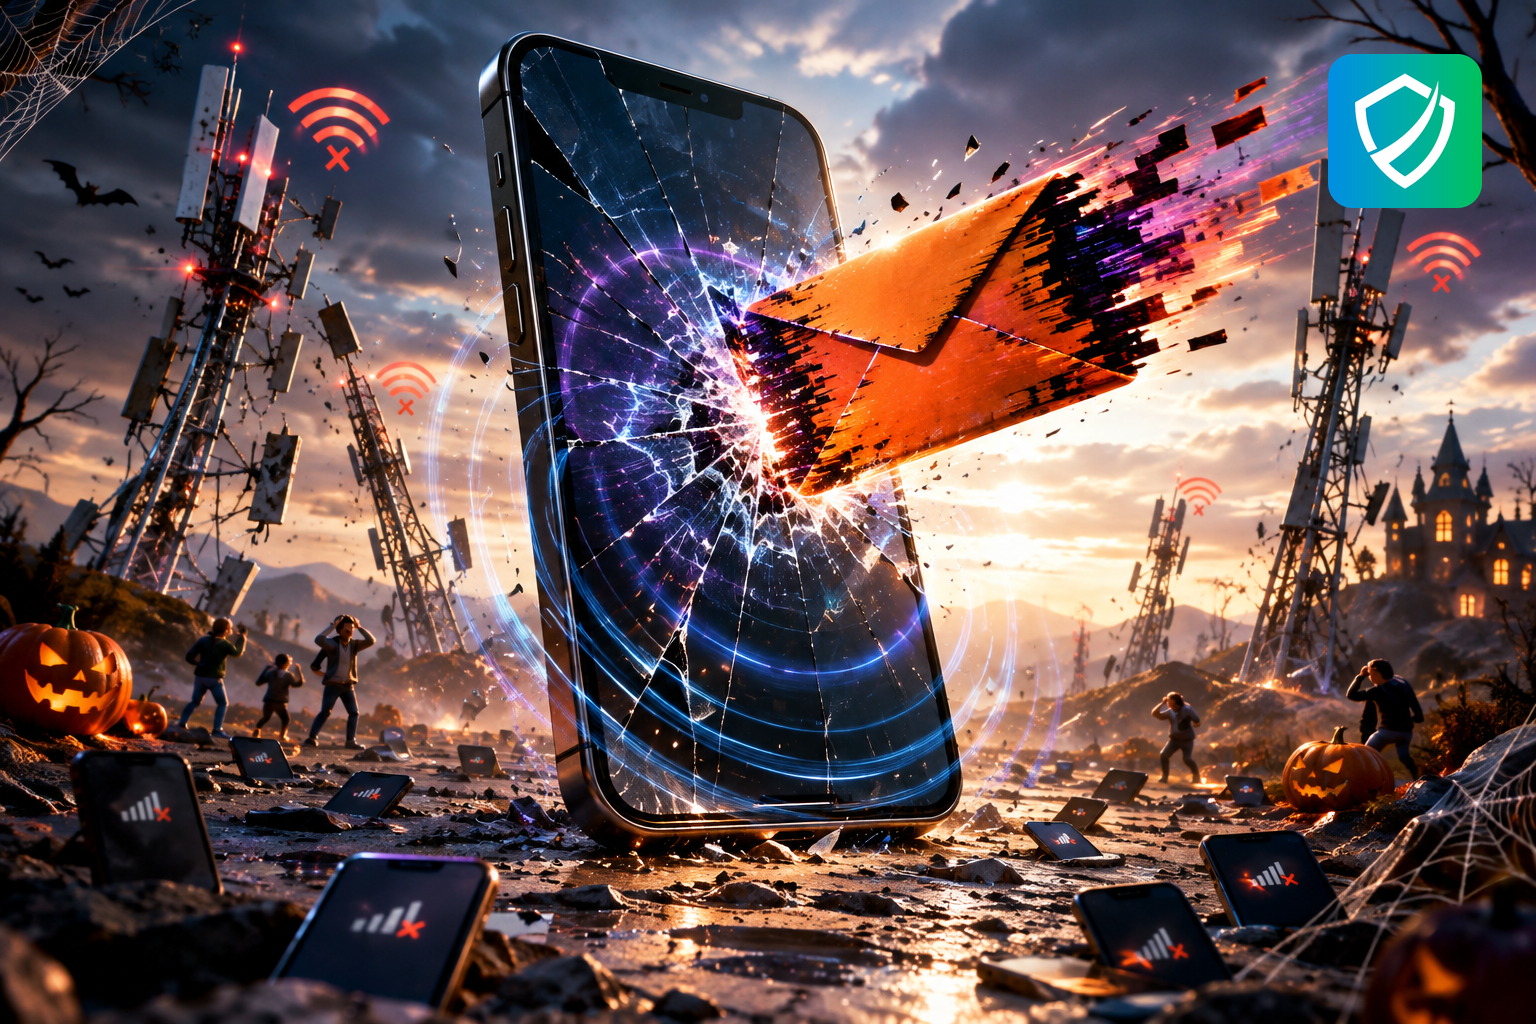
Um pesquisador publicou a prova de conceito da CVE-2026-58882 no Android, apelidada de SMS of Death. Um SMS especialmente construído derruba o serviço celular ou trava o aparelho. Conforme o relato, a correção saiu nas atualizações de segurança de outubro de 2026 para Android 14 a 17, mas Android 12 e 13 seguem expostos.
Neste artigo voce vai aprender:
- O que é o SMS of Death no Android.
- Por que o ataque não exige clique nem resposta da vítima.
- Quais versões foram citadas como corrigidas ou vulneráveis.
- Quais sinais podem indicar o problema no dia a dia.
- Quais ações práticas reduzem o risco imediatamente.
Um SMS derruba o telefone sem ninguém tocar na tela
A CVE-2026-58882 atinge o Android e ganhou o apelido de SMS of Death porque uma única mensagem de texto malformada basta para interromper o serviço celular ou travar o aparelho. O detalhe que mais pesa é o caráter zero-click do ataque: ninguém precisa abrir link, responder nada ou sequer desbloquear a tela.
Pelo material divulgado, o Android processa a mensagem antes que ela chegue à caixa de entrada. A vítima enxerga apenas o efeito — telefone travado, sinal perdido, ligação cortada — sem nenhuma mensagem suspeita que explique o que acabou de acontecer.
WAP Push, porta 2948 e uma checagem de tamanho que falhou
O problema está no tratamento de uma mensagem WAP Push recebida por SMS de dados na porta 2948. A análise técnica citada aponta validação incorreta de tamanho de cabeçalho na função WapPushOverSms.decodeWapPdu do Android.
Traduzindo: o aparelho recebe uma mensagem pequena, porém montada de forma anormal. Ao interpretar um valor interno sem conferir os limites, o sistema quebra. O pesquisador demonstrou o comportamento com um exemplo de apenas oito bytes, o que reduz drasticamente a barreira para quem queira reproduzir o ataque.
Sinais de alerta no uso diário
Como o SMS pode ser processado antes de aparecer na caixa de entrada, não conte com uma mensagem visível para identificar o ataque. Alguns indícios práticos merecem atenção:
- queda repentina de ligação, inclusive em chamadas importantes;
- perda inesperada de serviço celular sem motivo aparente;
- reinício ou travamento do aparelho após receber tráfego de SMS;
- problema recorrente em celulares Android sem atualização recente.
O relato destaca que até chamadas de emergência poderiam ser interrompidas. Isso tira o caso do campo do incômodo técnico e o coloca como risco operacional e de segurança pessoal.
O que fazer agora
Segundo o pesquisador, o Google corrigiu a vulnerabilidade nas atualizações de segurança de outubro de 2026 para Android 14, 15, 16 e 17. A falha, no entanto, não consta do boletim de segurança de outubro, e aparelhos com Android 12 e 13 não teriam recebido a correção.
- Verifique nas configurações se o Android está com o patch de segurança mais recente.
- Priorize atualização em aparelhos usados para trabalho, plantão, transporte, saúde ou atendimento ao cliente.
- Se o aparelho usa Android 12 ou 13 e não recebe mais correções, avalie substituição ou restrição de uso corporativo.
- Empresas devem mapear versões de Android em uso e tratar aparelhos sem suporte como risco.
Checklist pratico
- Abra as configurações do Android e confirme a versão do sistema e a data do patch de segurança.
- Atualize aparelhos com Android 14 a 17 para o pacote de outubro de 2026 ou mais recente, quando disponível.
- Identifique celulares Android 12 e 13 em uso e defina plano de troca, isolamento ou redução de exposição.
Perguntas frequentes
Preciso abrir o SMS para ser afetado?
Não. O relato descreve a falha como zero-click: o Android processa a mensagem antes de qualquer ação do usuário.
Quais versões do Android foram citadas?
O pesquisador afirmou que Android 14 a 17 receberam correção nas atualizações de outubro de 2026. Android 12 e 13 permaneceriam vulneráveis por não receberem o ajuste.
Como saber se meu celular foi alvo?
Não há garantia de mensagem visível. Travamentos, perda de serviço celular ou queda de chamadas sem explicação podem ser sinais, especialmente em aparelhos sem patch.
Proteja sua empresa com a LC SEC
A LC SEC ajuda empresas a mapear dispositivos móveis, priorizar atualizações críticas e reduzir riscos de vulnerabilidades exploráveis sem interação do usuário.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Compartilhe nas redes sociais:


