Microsoft Authenticator expôs tokens; atualize
Falha no Android permitia que apps sem permissão se passassem por Teams e recebessem tokens corporativos.
Resumo rapido
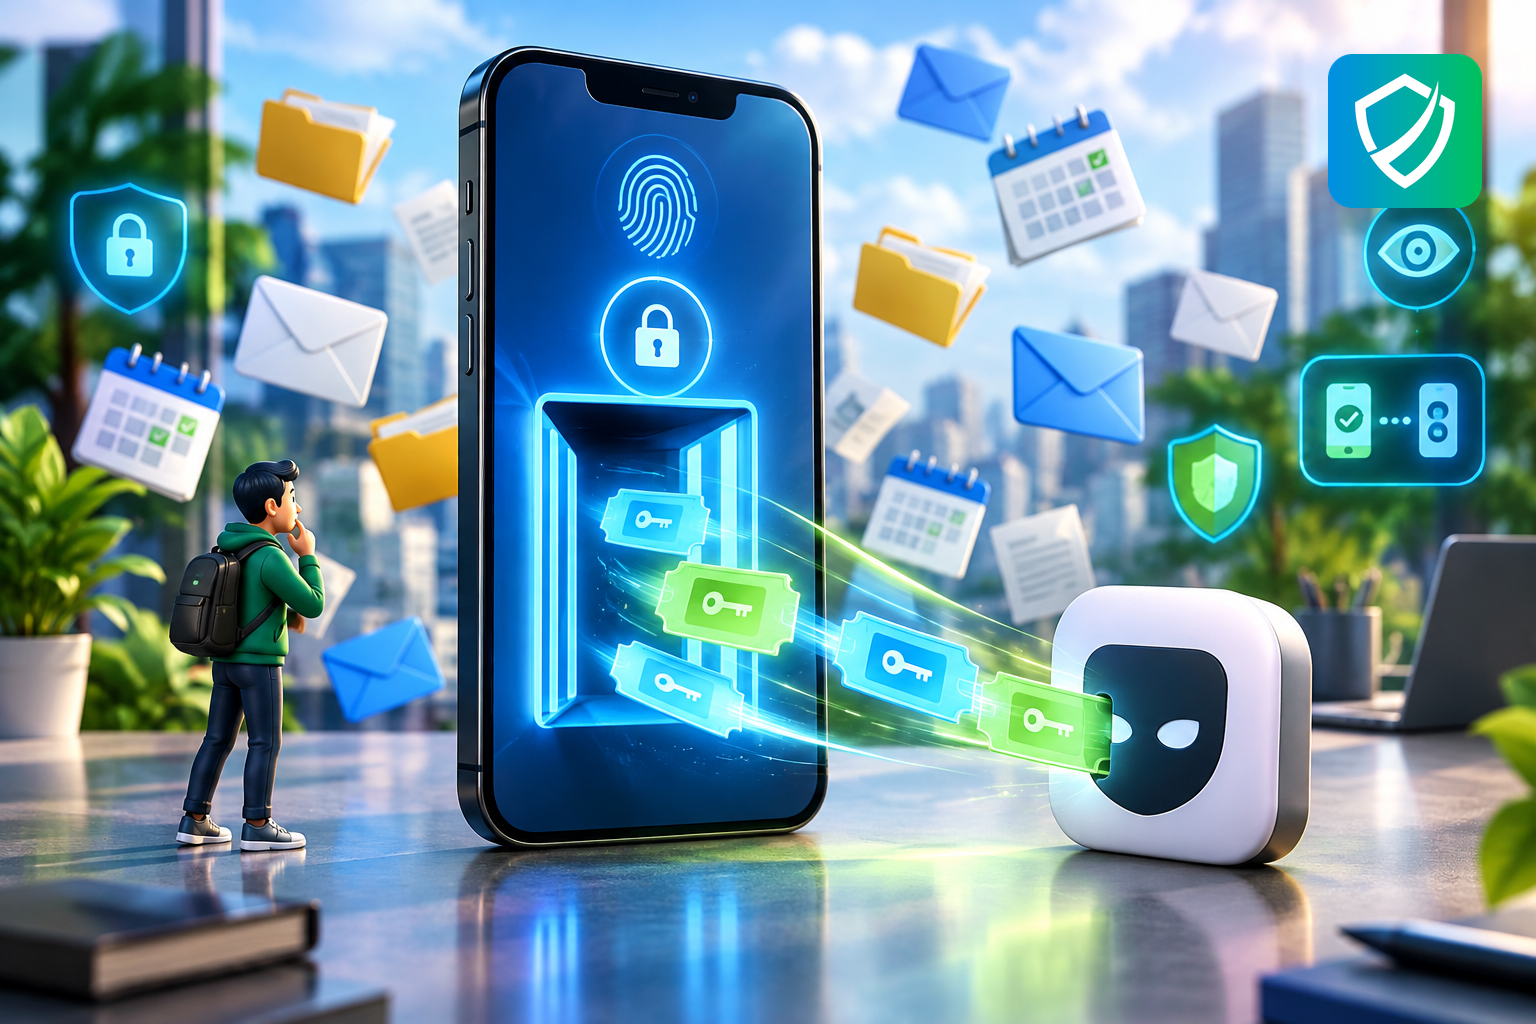
A Microsoft corrigiu a CVE-2026-80097 no Microsoft Authenticator para Android. A falha permitia que um app malicioso, mesmo sem permissões especiais, se declarasse como um aplicativo confiável da Microsoft, como o Microsoft Teams, e recebesse tokens de acesso de contas de trabalho. A correção está na versão 6.2606.4246 do Microsoft Authenticator para Android.
Neste artigo voce vai aprender:
- O que foi corrigido no Microsoft Authenticator para Android.
- Como um app sem permissões poderia se passar pelo Microsoft Teams.
- Quais dados ficaram acessíveis nos testes dos pesquisadores.
- Quem precisa atualizar o aplicativo imediatamente.
- Quais ações práticas reduzem o risco em contas corporativas.
A falha que entregava tokens de conta corporativa
A Microsoft corrigiu uma falha no Microsoft Authenticator para Android que atingia justamente o processo de login em contas corporativas. A vulnerabilidade, identificada como CVE-2026-80097, recebeu nota 8.6 na escala CVSS e severidade “Important” na classificação da própria Microsoft.
A correção chegou na versão 6.2606.4246 do aplicativo. A Microsoft afirma não haver indicação de exploração em ataques reais. Mesmo assim, nos testes conduzidos pelos pesquisadores os tokens obtidos abriam acesso ao e-mail, aos arquivos e ao calendário da conta de trabalho da vítima.
Como um app sem permissões se passava pelo Microsoft Teams
No Android, o Microsoft Authenticator faz bem mais do que exibir códigos de verificação. Ele funciona como intermediário de login: quando o Microsoft Teams, o Outlook ou outro aplicativo da Microsoft precisa autenticar alguém, é o Authenticator que entrega o token comprovando a sessão daquele usuário.
O ponto fraco estava em um componente chamado AccountChooserActivity, que qualquer aplicativo instalado no aparelho conseguia acionar. Um app malicioso, sem nenhuma permissão concedida pelo usuário, chamava esse componente e se apresentava como Microsoft Teams. O Authenticator aceitava a identidade declarada e montava a solicitação de token com os dados que o próprio app malicioso havia informado.
Existia uma checagem de assinatura pensada para barrar esse abuso, mas ela validava a assinatura do app que estava sendo imitado. Como o Microsoft Teams legítimo estava instalado no aparelho, a verificação passava sem alarme. O Authenticator tinha como descobrir qual aplicativo realmente iniciou o pedido, só que não usava essa informação para recusar a entrega do token.
Quem precisa agir primeiro
O risco se concentra em usuários de Android que dependem do Microsoft Authenticator para entrar em contas de trabalho. A exploração descrita pelos pesquisadores ainda exigia um passo da vítima: concluir uma etapa de login dentro do próprio Authenticator.
- Empresas que usam contas Microsoft corporativas devem priorizar a atualização.
- Usuários que acessam Microsoft Teams, Outlook, e-mail, arquivos e calendário pelo Android precisam conferir a versão instalada.
- Dispositivos com muitos aplicativos de origem desconhecida merecem atenção redobrada.
A pesquisa foi publicada pela Enclave em 23 de outubro de 2026, com trabalho de Ofek Levin. A Microsoft atribuiu o CVE em 8 de setembro.
A atualização que resolve e o que vem junto dela
A medida decisiva é atualizar o Microsoft Authenticator para Android para a versão 6.2606.4246 ou superior. Em ambientes corporativos, essa atualização deveria entrar na fila de prioridade de qualquer dispositivo que acesse contas de trabalho, de preferência distribuída pelo MDM.
- Confira a versão do Microsoft Authenticator instalada no Android.
- Atualize o aplicativo pela loja oficial do dispositivo.
- Evite instalar apps fora de fontes confiáveis.
- Revise dispositivos corporativos que acessam Microsoft Teams, Outlook e demais serviços Microsoft.
- Oriente usuários a não concluir fluxos de login inesperados.
Checklist pratico
- Verifique se o Microsoft Authenticator para Android está na versão 6.2606.4246 ou posterior.
- Remova apps desconhecidos ou desnecessários de aparelhos usados para trabalho.
- Avise colaboradores para desconfiar de solicitações de login que aparecem sem motivo claro.
- Priorize a atualização em celulares que acessam e-mail, arquivos e calendário corporativos.
- Registre a correção no controle interno de vulnerabilidades da empresa.
Perguntas frequentes
A falha já foi explorada em ataques?
Segundo a Microsoft, não há evidência de exploração em ataques reais até o momento informado.
Qual versão corrige o problema?
A correção está no Microsoft Authenticator para Android versão 6.2606.4246.
O app malicioso precisava de permissões especiais?
Nos testes descritos, não. O aplicativo malicioso agia sem nenhuma permissão especial e ainda assim conseguia se apresentar como um app confiável da Microsoft.
Proteja sua empresa com a LC SEC
A LC SEC ajuda empresas a revisar riscos em autenticação, governança de MFA, aplicativos móveis e exposição de contas corporativas, reduzindo falhas que podem comprometer e-mails, arquivos e identidades.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Fontes:
https://thehackernews.com/2026/10/microsoft-authenticator-flaw-let.html
Compartilhe nas redes sociais:


