Java4Shell no OpenJDK, corrija agora
Falha crítica pode afetar servidores e aplicações corporativas que dependem de Java.
Resumo rapido
Uma falha crítica no OpenJDK, batizada de Java4Shell e identificada como CVE-2026-114938, foi divulgada como risco para servidores e aplicações corporativas. Segundo a publicação, ela pode permitir execução remota de código. A Oracle liberou atualização e recomenda correção imediata.
Neste artigo voce vai aprender:
- O que é a Java4Shell no OpenJDK.
- Por que a falha preocupa ambientes corporativos.
- Quais softwares foram citados como exemplos de impacto.
- Que sinais internos ajudam a priorizar a correção.
- Quais ações tomar enquanto o patch não é aplicado.
O que aconteceu
A publicação relata uma vulnerabilidade crítica no OpenJDK, batizada de Java4Shell e registrada como CVE-2026-114938. A descrição aponta que um invasor pode executar código à distância em sistemas afetados. Traduzindo: uma aplicação vulnerável deixa de ser apenas um serviço e passa a funcionar como porta de entrada para ações não autorizadas dentro do ambiente corporativo.
O alerta menciona risco para servidores e aplicações usadas por empresas no mundo todo. Entre os softwares citados estão Atlassian, Jira, Confluence, Jenkins e Keycloak. A Oracle liberou um pacote de atualização na terça-feira, dia 17, e orientou aplicação imediata da correção.
Como a falha atua
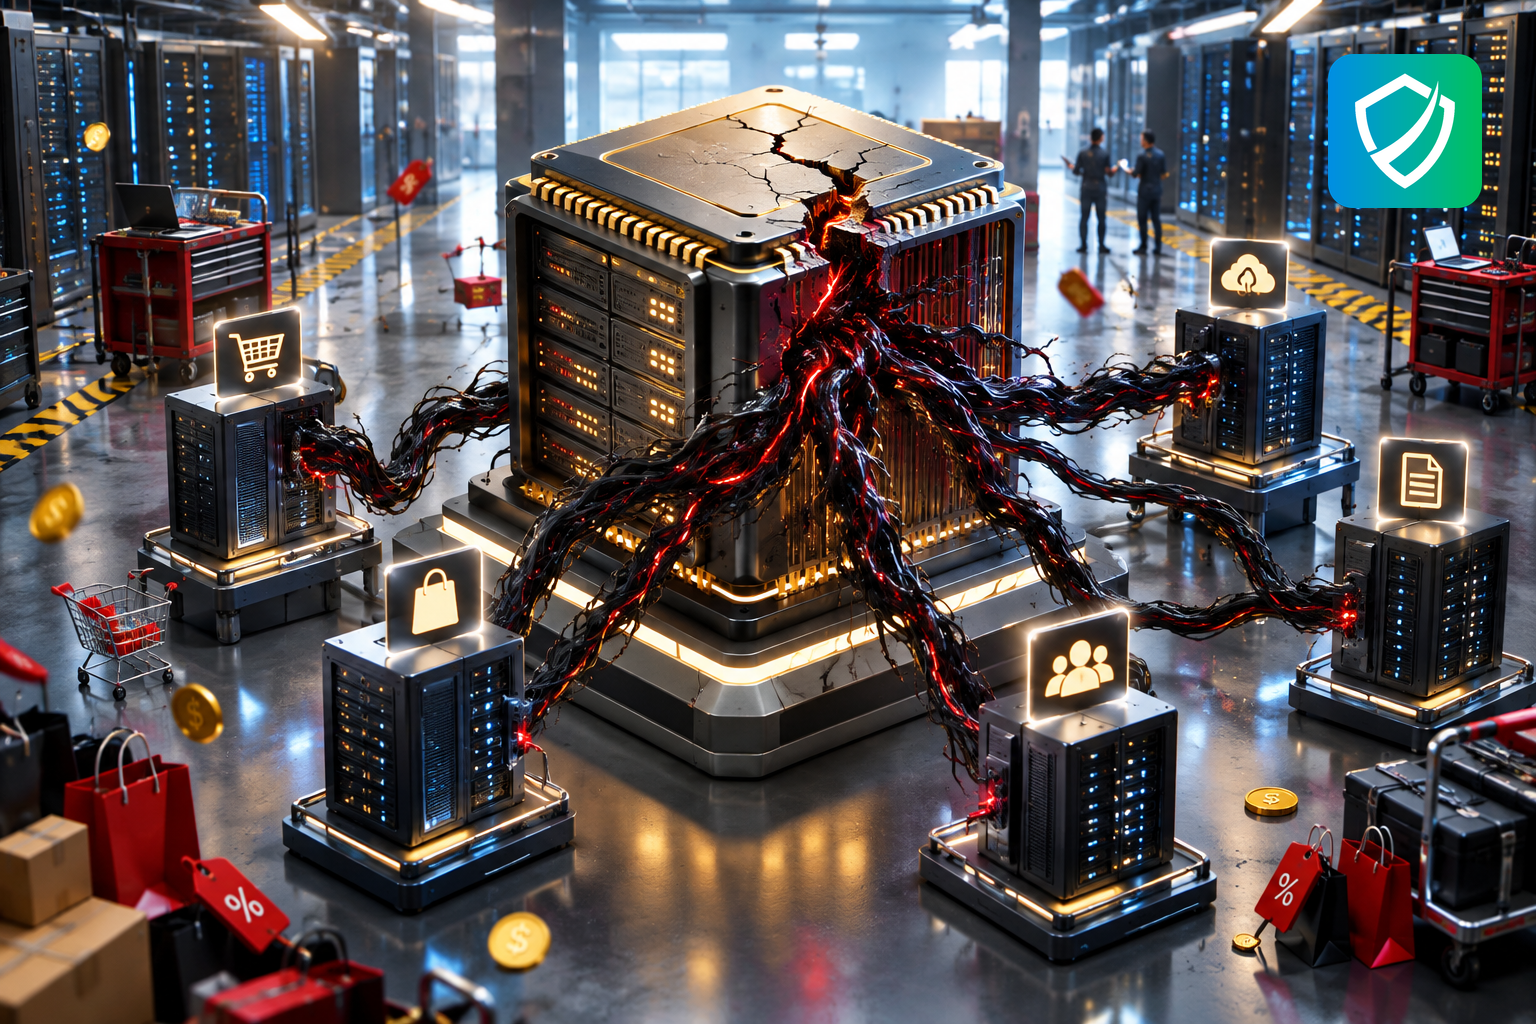
Segundo o material divulgado, o problema está em um recurso de decodificação otimizado para processadores Intel e AMD recentes. Esse recurso pode levar à corrupção de memória, situação em que a área que o programa usa para trabalhar passa a ser manipulada de forma indevida. É um tipo de falha que raramente fica restrita a um travamento.
Quando a exploração dá certo, o atacante consegue fazer a aplicação executar instruções que jamais deveria aceitar. Para quem não é da área técnica, funciona como convencer o sistema a obedecer a uma ordem estranha, sem que ninguém precise estar fisicamente perto do servidor. Daí o peso da classificação crítica.
Onde procurar risco
O primeiro movimento é descobrir onde a empresa usa OpenJDK ou aplicações que dependem de Java. A prioridade vai para o que está exposto à internet, para servidores de autenticação, para ferramentas de desenvolvimento e para plataformas de colaboração. Na maioria das empresas, esse inventário está desatualizado, e é exatamente por isso que a correção costuma atrasar.
- Verifique servidores que rodam Atlassian, Jira, Confluence, Jenkins ou Keycloak.
- Liste aplicações internas que usam Java e dependem de OpenJDK.
- Priorize sistemas críticos para login, integração, automação e publicação de código.
- Confirme se há processadores Intel ou AMD recentes nos servidores afetados.
Como se proteger
A medida principal é aplicar o pacote de atualização liberado pela Oracle. É a única ação citada como garantia de correção completa. Se o patch não puder ser instalado de imediato, o texto menciona medidas temporárias para desativar a aceleração vulnerável.
Na prática, a mitigação precisa ser tratada como contorno provisório, nunca como solução final. Ela reduz o risco enquanto a atualização oficial é planejada, testada e aplicada em janela de mudança. Registre quais sistemas já foram corrigidos e quais ainda dependem da medida temporária, com prazo definido para cada um.
Checklist pratico
- Identifique todos os servidores e aplicações que usam OpenJDK, especialmente Atlassian, Jira, Confluence, Jenkins e Keycloak.
- Aplique a atualização liberada pela Oracle nos ambientes afetados, começando pelos sistemas mais expostos e críticos.
- Se a atualização não puder ser aplicada agora, use a mitigação temporária indicada para desativar a aceleração vulnerável e agende o patch oficial.
Perguntas frequentes
O que é Java4Shell?
É o nome dado à falha crítica CVE-2026-114938 no OpenJDK, descrita como capaz de permitir execução remota de código.
A correção já existe?
Sim. Segundo a publicação, a Oracle liberou um pacote de atualização e recomendou aplicação imediata.
A mitigação temporária substitui o patch?
Não. O texto deixa claro que apenas a atualização oficial garante a segurança do sistema. A mitigação é um contorno temporário.
Proteja sua empresa com a LC SEC
A LC SEC ajuda sua equipe a identificar sistemas Java expostos, priorizar correções críticas e validar se a mitigação foi aplicada corretamente antes que a falha vire incidente.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Compartilhe nas redes sociais:


