F5 BIG-IP: 6 falhas críticas corrigidas
Hotfixes emergenciais reduzem risco de queda de serviços e possível execução remota de comandos.
Resumo rapido
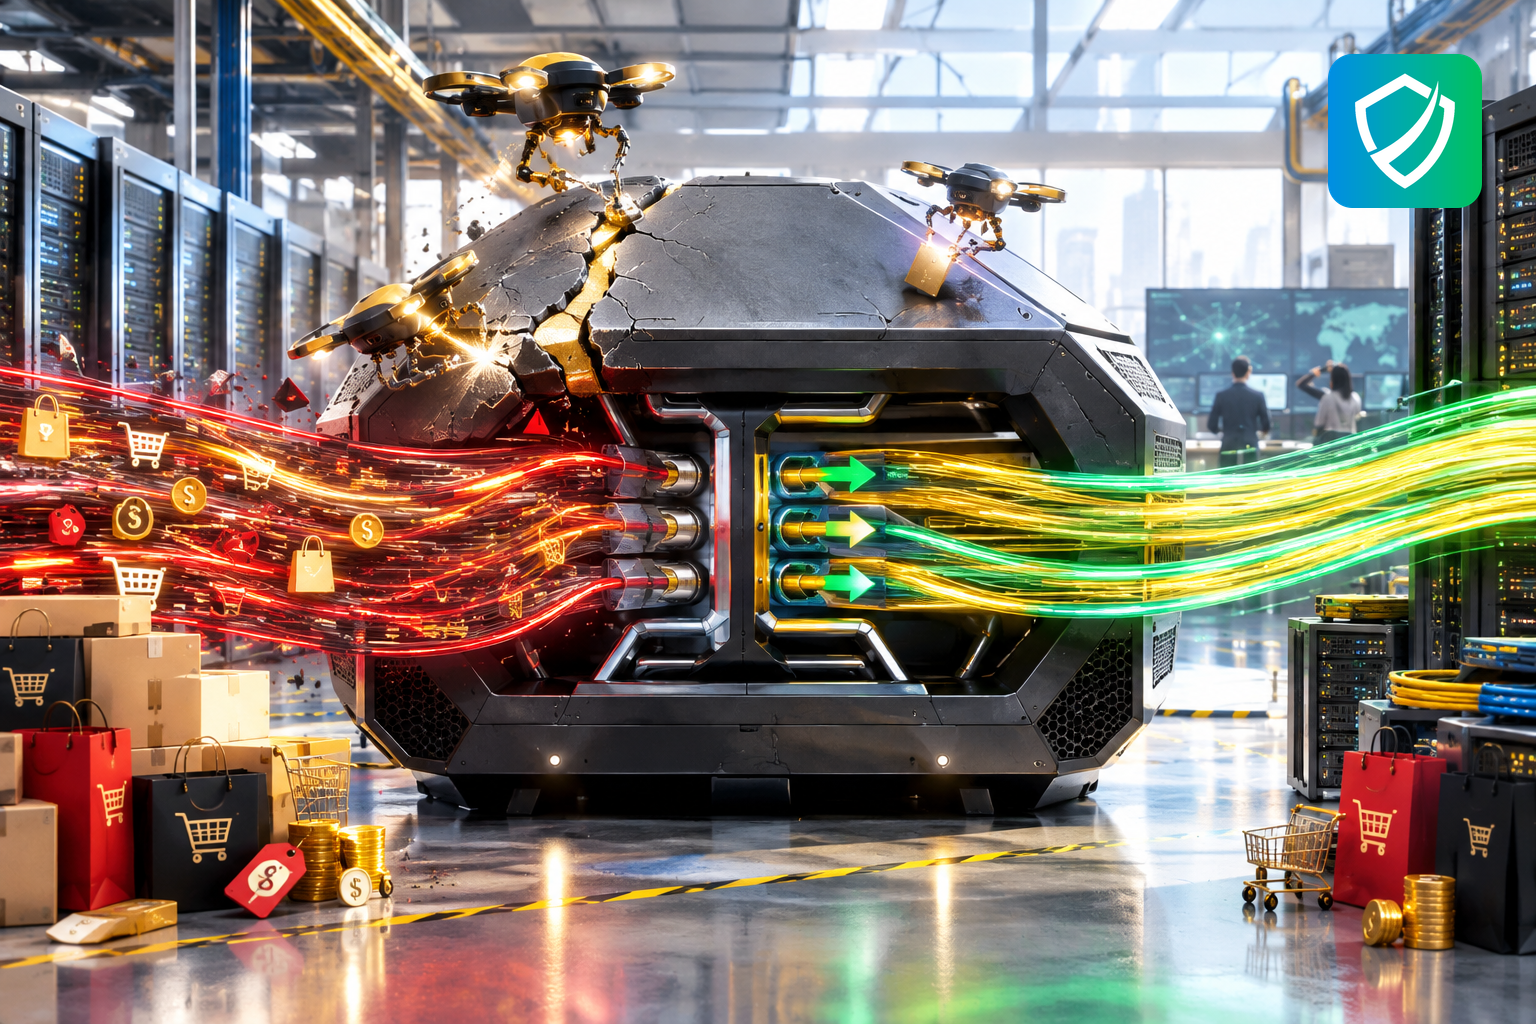
No dia 18/11 a F5 publicou hotfixes de emergência para 6 falhas críticas no BIG-IP, todas com pontuação CVSS 9.8. As vulnerabilidades envolvem estouro de memória em recursos como iRules, APM, PEM e DNS. Em configurações específicas, podem causar queda do TMM e abrir espaço para execução remota de comandos sem login. Não há exploração conhecida reportada até o momento.
Neste artigo voce vai aprender:
- O que foi corrigido pela F5 no BIG-IP.
- Por que 6 falhas CVSS 9.8 exigem resposta rápida.
- Quais áreas do produto aparecem no alerta: iRules, APM, PEM e DNS.
- Como identificar exposição e priorizar ações.
- Um checklist simples para reduzir risco operacional.
O que a F5 corrigiu
A F5 publicou hotfixes emergenciais para o BIG-IP depois de identificar 6 vulnerabilidades críticas, todas com nota CVSS 9.8. Essa pontuação fica no topo da escala e sinaliza correção prioritária, ainda mais quando o equipamento ocupa a borda da rede, recebe tráfego vindo da internet e distribui acessos para sistemas internos.
As falhas estão ligadas a estouros de memória em componentes como iRules, APM, PEM e DNS. O levantamento aponta mais de 177 mil equipamentos BIG-IP expostos publicamente. Nenhuma exploração ativa foi reportada até agora, mas a soma de criticidade máxima, volume de dispositivos expostos e função de borda transforma o caso em urgência real.
Por que a queda do TMM derruba aplicações
O BIG-IP normalmente faz o balanceamento de acessos, protege aplicações e mantém serviços web no ar. Quando uma falha atinge esse tipo de equipamento, o estrago aparece antes mesmo de o tráfego chegar aos servidores finais. É o gargalo e o escudo ao mesmo tempo.
O principal risco apontado é a queda do TMM, o componente que processa o tráfego. Se ele para, as aplicações somem do ar para o usuário final, mesmo com os servidores funcionando perfeitamente. Em configurações específicas, o cenário piora: há possibilidade de execução remota de comandos sem autenticação, ou seja, um invasor conseguiria agir à distância sem precisar de usuário e senha válidos.
Quem deve ficar em alerta
O alerta pesa sobretudo para organizações que mantêm o F5 BIG-IP exposto à internet ou em funções críticas de entrada de tráfego. Entram nessa lista portais de clientes, internet banking, APIs públicas, áreas logadas, serviços de telecomunicações e qualquer plataforma que viva de disponibilidade.
- Empresas de telecom e finanças devem priorizar análise pelo impacto operacional.
- Exchanges e empresas cripto devem verificar se usam BIG-IP como camada de borda.
- Ambientes com iRules, APM, PEM ou DNS precisam revisar se estão em configuração vulnerável.
- Qualquer instabilidade incomum no tráfego deve ser tratada como sinal de investigação.
O que fazer agora
O primeiro passo é confirmar se a organização realmente usa BIG-IP e quais versões e configurações estão ativas. Em seguida, aplique os hotfixes liberados pela F5 seguindo o processo interno de mudança, começando pelos dispositivos acessíveis pela internet e pelos que sustentam serviços críticos.
Vale também revisar regras, monitorar eventos de queda do TMM e checar se houve indisponibilidade atípica no período. Mesmo sem exploração conhecida, o intervalo entre a divulgação e a correção costuma ser o momento mais delicado: é exatamente quando atacantes varrem a internet atrás de sistemas que ainda não foram atualizados.
Checklist pratico
- Mapeie todos os appliances F5 BIG-IP, especialmente os acessíveis pela internet.
- Verifique se iRules, APM, PEM ou DNS estão em uso nas configurações afetadas.
- Aplique os hotfixes emergenciais e registre a mudança para auditoria.
- Monitore quedas do TMM, picos de erro e indisponibilidade em serviços web.
- Revise exposição externa e reduza acessos desnecessários à administração do equipamento.
Perguntas frequentes
As falhas já estão sendo exploradas?
Até o momento não há exploração conhecida reportada. Ainda assim, a criticidade CVSS 9.8 e o volume de sistemas expostos justificam ação rápida.
O que significa possível RCE?
RCE é a sigla para execução remota de comandos. Na prática, significa que um invasor poderia rodar instruções no equipamento à distância, sem acesso físico e, neste caso, sem credenciais válidas, dependendo da configuração vulnerável.
Quem não usa F5 BIG-IP precisa agir?
Se a empresa não tem BIG-IP no parque, o alerta não se aplica diretamente. Mas fornecedores, parceiros e provedores que sustentam serviços críticos devem ser questionados sobre atualização e mitigação.
Proteja sua empresa com a LC SEC
A LC SEC ajuda sua organização a mapear exposição, priorizar correções críticas e validar se dispositivos de borda estão realmente protegidos contra falhas de alto impacto.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Compartilhe nas redes sociais:


