Binance apura US$ 6,3 bi; entenda o risco
Outubro reuniu alertas sobre cripto, PHP, LiteLLM e falhas em canais confiáveis de software.
Resumo rapido
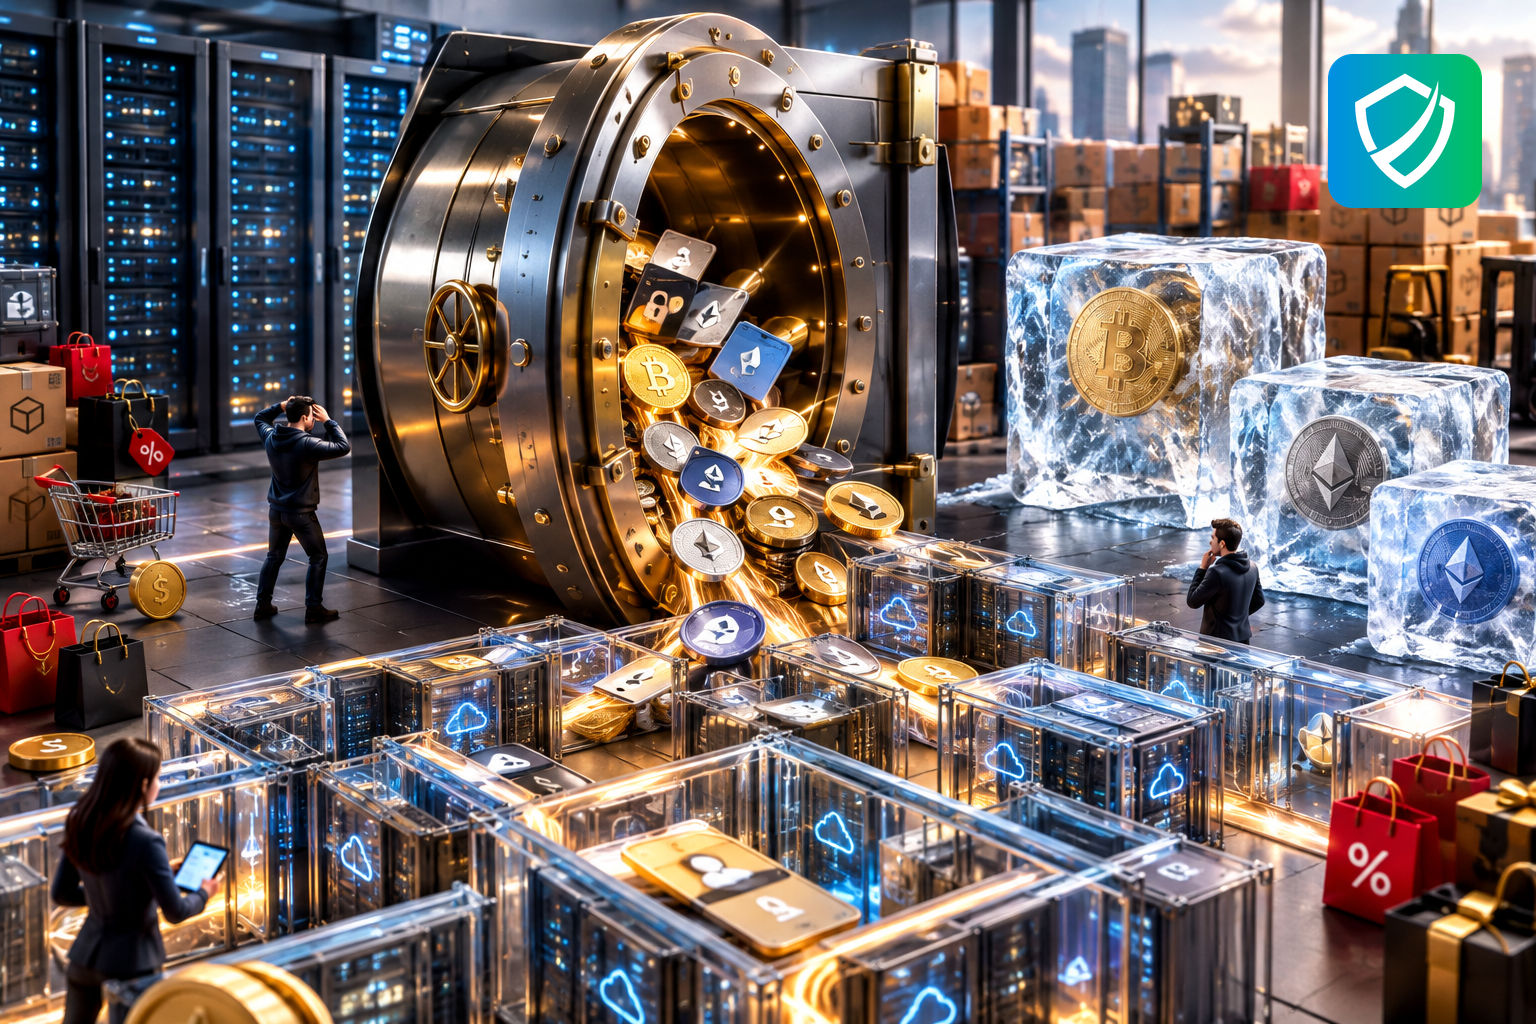
Outubro concentrou divulgações relevantes de segurança envolvendo Binance, PHP, LiteLLM, Node.js e outras marcas. O caso de maior impacto financeiro citado foi a investigação da Binance sobre US$ 6,3 bilhões em transações não autorizadas. O fio condutor aparece em quase todos os episódios: credenciais expostas e canais de software tidos como confiáveis ampliam um incidente em questão de horas.
Neste artigo voce vai aprender:
- Por que a onda recebeu o apelido de Hacktober.
- O que foi informado sobre a investigação da Binance.
- Como uma versão maliciosa do LiteLLM colocou credenciais em risco.
- Por que atualizações emergenciais do PHP merecem atenção.
- Quais ações práticas reduzem o risco para empresas.
Hacktober: um mês de divulgações, não uma única campanha
O apelido Hacktober resume o volume de divulgações de segurança feitas em outubro, e não uma operação coordenada por trás de todos os casos. Os relatos passaram por exchanges de criptomoedas, servidores web, ferramentas de inteligência artificial, pacotes de software, registros governamentais e redes varejistas. Cada episódio tem método, data e nível de confirmação próprios.
A Binance investigou transações não autorizadas estimadas em US$ 6,3 bilhões, com cerca de US$ 3 bilhões congelados por parceiros de blockchain. No mesmo período, o PHP recebeu correções emergenciais e uma versão maliciosa do LiteLLM colocou credenciais de desenvolvedores em risco. Railway, OpenCode, Polymarket, Coinbase, Cursor, eMudhra e Capcom também apareceram na lista.
Do laptop de um engenheiro DevOps ao contêiner de serviço
No caso da Binance, os primeiros indícios apontaram para o laptop comprometido de um engenheiro DevOps. A partir desse acesso, os atacantes podem ter alcançado um contêiner de serviço e disparado retiradas não autorizadas. A empresa informou que não encontrou evidência de vazamento das chaves privadas das carteiras e disse que cobriria as perdas.
Esse detalhe muda a forma de olhar o risco. Nem todo roubo em cripto nasce do vazamento direto de uma chave: sistemas que preparam, autorizam ou processam transações são alvos igualmente atraentes. No LiteLLM, o vetor foi um canal aparentemente idôneo, a própria distribuição do pacote. No PHP, a corrida foi aplicar as correções antes que servidores web expostos virassem alvo.
Sinais de alerta que merecem investigação imediata
Vale acompanhar de perto qualquer indício de uso indevido de credenciais, abuso de ferramentas internas ou instalação de pacotes sem procedência. A maioria desses sinais aparece em logs que já existem, mas que ninguém olha com regularidade.
- Transações, saques ou mudanças de configuração fora do padrão.
- Acessos de contas DevOps em horários, locais ou dispositivos incomuns.
- Atualizações de pacotes feitas sem validação prévia.
- Servidores PHP sem correções recentes aplicadas.
- Credenciais de desenvolvedores armazenadas em máquinas pessoais ou sem proteção adequada.
O que fazer agora: credenciais de desenvolvimento como ativo crítico
Comece revogando chaves antigas e revisando quem realmente precisa de acesso a produção. Valide a origem de cada pacote antes de instalar uma atualização, principalmente em projetos que consomem bibliotecas de inteligência artificial. Em ambientes com PHP, priorize os patches emergenciais citados na divulgação.
Separar funções também reduz muito o estrago. Quem desenvolve não precisa de acesso irrestrito a sistemas que autorizam transações. Monitore logs, configure alertas para ações sensíveis e mantenha um plano de resposta capaz de congelar, bloquear ou reverter operações suspeitas enquanto ainda há tempo.
Checklist pratico
- Revise acessos DevOps, remova permissões excessivas e ative autenticação forte.
- Verifique pacotes recentes, especialmente LiteLLM, OpenCode, Railway, Cursor e dependências ligadas a IA.
- Aplique correções emergenciais do PHP e monitore servidores web expostos.
Perguntas frequentes
Hacktober foi uma campanha única de ataque?
Não necessariamente. O termo resume o volume de notícias de outubro, mas os casos citados têm métodos, datas e níveis de confirmação diferentes.
A Binance confirmou vazamento de chaves privadas?
Segundo o relato, a Binance disse não ter encontrado evidência de que chaves privadas de carteiras tenham vazado.
Por que o LiteLLM preocupa desenvolvedores?
Porque uma versão maliciosa pode capturar credenciais de quem instala ou executa a ferramenta, afetando projetos e ambientes conectados.
Proteja sua empresa com a LC SEC
A LC SEC ajuda sua empresa a revisar acessos críticos, testar ambientes expostos e fortalecer processos contra credenciais roubadas e ataques via cadeia de software.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Fontes:
https://cybersecuritynews.com/hacktober-cyberattack-wave/
Compartilhe nas redes sociais:


