APS fora do ar após suspeita de ataque
Sistemas do maior porto do Brasil seguem indisponíveis enquanto a causa é investigada.
Resumo rapido
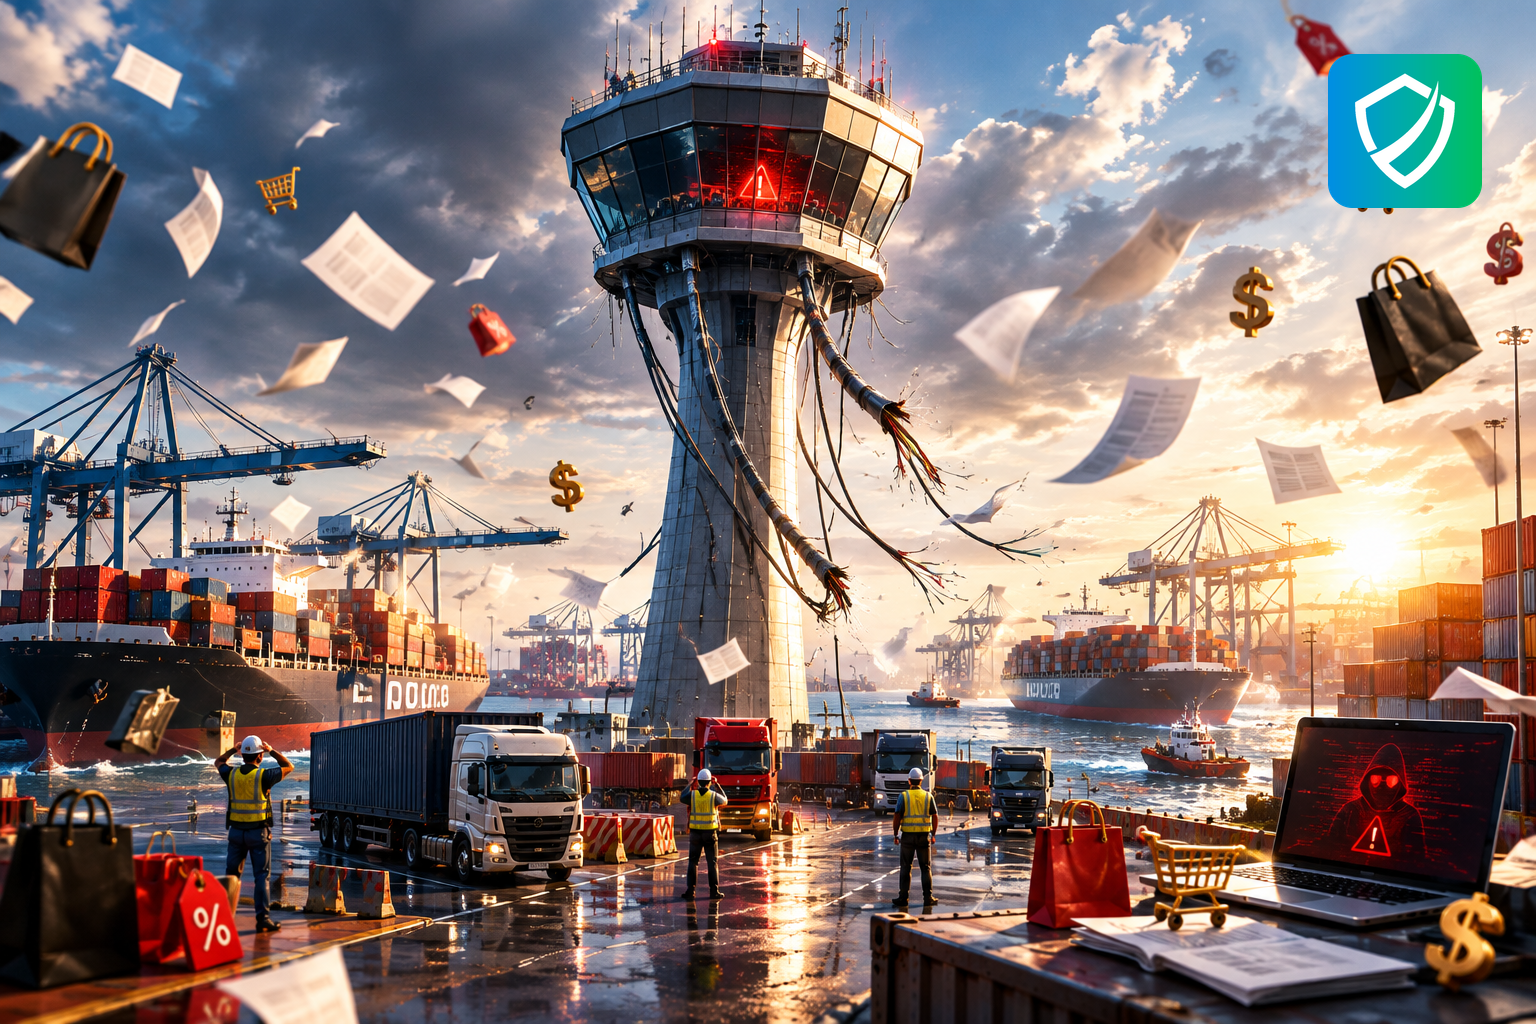
Os sistemas da Autoridade Portuária de Santos, a APS, estão fora do ar desde a manhã de 6 de novembro de 2026. A empresa informou suspeita de incidente cibernético, mas ainda não confirmou o alcance nem se houve acesso a dados. A operação portuária segue em contingência, com checagens manuais e reforço da Guarda Portuária.
Neste artigo voce vai aprender:
- O que a APS confirmou até agora sobre a indisponibilidade.
- Quais serviços do Porto de Santos pararam.
- Por que contingência operacional é inegociável em infraestrutura crítica.
- Quais sinais indicam risco de incidente cibernético.
- Como preparar sua empresa para uma falha parecida.
Cinco dias sem sistemas no maior porto do país
A Autoridade Portuária de Santos, responsável pela gestão do maior porto do Brasil, viu seus sistemas ficarem indisponíveis a partir da manhã de 6 de novembro. No comunicado divulgado em 9 de novembro, a APS afirmou que há suspeita de incidente cibernético e que ainda não foi possível medir o alcance do caso nem confirmar eventual acesso a dados.
A queda atingiu o site oficial, sistemas internos e serviços usados por clientes do porto. Em 10 de novembro, o endereço oficial mostrava apenas uma página de aviso sobre a indisponibilidade, enquanto a área de comunicados retornava erro de conexão com banco de dados. Cinco dias depois do início, nenhuma causa definitiva havia sido anunciada.
Da oscilação elétrica à segunda queda na madrugada
Segundo a APS, o problema começou após uma oscilação na rede elétrica que afetou servidores. Os sistemas chegaram a voltar no início da noite de sexta-feira, 6 de novembro, mas caíram novamente na madrugada de sábado, 7 de novembro. A causa exata permanece em investigação.
Equipes de tecnologia da APS, empresas terceirizadas e técnicos do Serpro foram mobilizados para a resposta. A imprensa local informou que backups foram encaminhados para perícia e que a APS opera data center próprio. A hipótese de pedido de resgate por supostos invasores circulou na imprensa, mas não foi confirmada pela APS nem pela Polícia Federal.
Os sinais que sua equipe precisa reconhecer
Mesmo sem confirmação pública sobre o tipo de ataque, o caso reúne sintomas que merecem atenção em qualquer empresa:
- site institucional substituído por comunicado de indisponibilidade;
- erro de conexão com banco de dados em áreas públicas;
- sistemas internos e de clientes fora do ar ao mesmo tempo;
- retorno parcial seguido de nova queda;
- necessidade de trocar rotinas automatizadas por checagens manuais;
- boatos sobre resgate financeiro, ainda que não confirmados.
Em operações logísticas, uma falha assim não fica restrita à tecnologia. A imprensa da Baixada Santista apurou aumento no tempo de espera de navios, caminhões e trens justamente por causa da conferência manual que substituiu os sistemas.
O que fazer enquanto a investigação corre
A APS afirmou que não há risco de paralisação das operações e que entradas e saídas de navios e acessos terrestres foram mantidos com contingência. Para empresas que dependem de portos, transporte e cadeias logísticas, a orientação é agir com método:
- acompanhe apenas comunicados oficiais da APS e de parceiros diretos;
- confirme manualmente agendamentos, liberações e documentos críticos;
- registre atrasos e impactos operacionais para auditoria posterior;
- desconfie de mensagens não solicitadas que prometam atualização de sistemas;
- mantenha planos alternativos para comunicação, faturamento e logística.
Internamente, o momento é bom para olhar no espelho: seus backups já foram restaurados em teste real? Existe plano de continuidade escrito? As equipes sabem exatamente o que fazer quando os sistemas digitais somem por dias?
Checklist prático
- Valide backups recentes com teste real de restauração, não apenas conferência visual.
- Defina responsáveis por decisões em crise, comunicação com clientes e registro de evidências.
- Documente procedimentos manuais para processos essenciais, como liberação, transporte e atendimento.
Perguntas frequentes
O Porto de Santos parou de operar?
Segundo a APS, não. A empresa informou que entradas e saídas de navios e acessos terrestres foram mantidos com contingência e reforço da Guarda Portuária.
Houve vazamento de dados?
A APS afirmou que ainda não foi possível determinar o alcance da ocorrência nem confirmar se houve acesso a dados.
Foi ransomware?
Há relato da imprensa local sobre suposto pedido de resgate, mas essa informação não foi confirmada pela APS nem pela Polícia Federal.
Proteja sua empresa com a LC SEC
Incidentes em infraestrutura crítica mostram que segurança não é só prevenção: é também continuidade. A LC SEC ajuda sua empresa a testar exposição, preparar respostas e reduzir impactos operacionais.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Fontes:
https://boletimsec.com/porto-de-santos-sofre-incidente-cibernetico-e-fica-inoperante/
Compartilhe nas redes sociais:


