ANPD sanciona Feira de Santana por 1.241 nomes, entenda
Diagnósticos de saúde foram publicados no Diário Oficial e geraram advertência e medidas corretivas.
Resumo rapido
A ANPD aplicou advertência e medidas corretivas à Prefeitura de Feira de Santana, na Bahia. A fiscalização apontou a publicação de nomes e diagnósticos de 1.241 pessoas no Diário Oficial do Município. Os dados envolviam HIV, anemia falciforme e fibromialgia, classificados como sensíveis pela LGPD.
Neste artigo voce vai aprender:
- O que foi exposto no Diário Oficial de Feira de Santana.
- Por que dados médicos exigem cuidado redobrado.
- Como uma publicação oficial pode virar incidente de privacidade.
- Quais sinais indicam falha antes da divulgação pública.
- Que medidas práticas reduzem risco em órgãos e empresas.
O que aconteceu
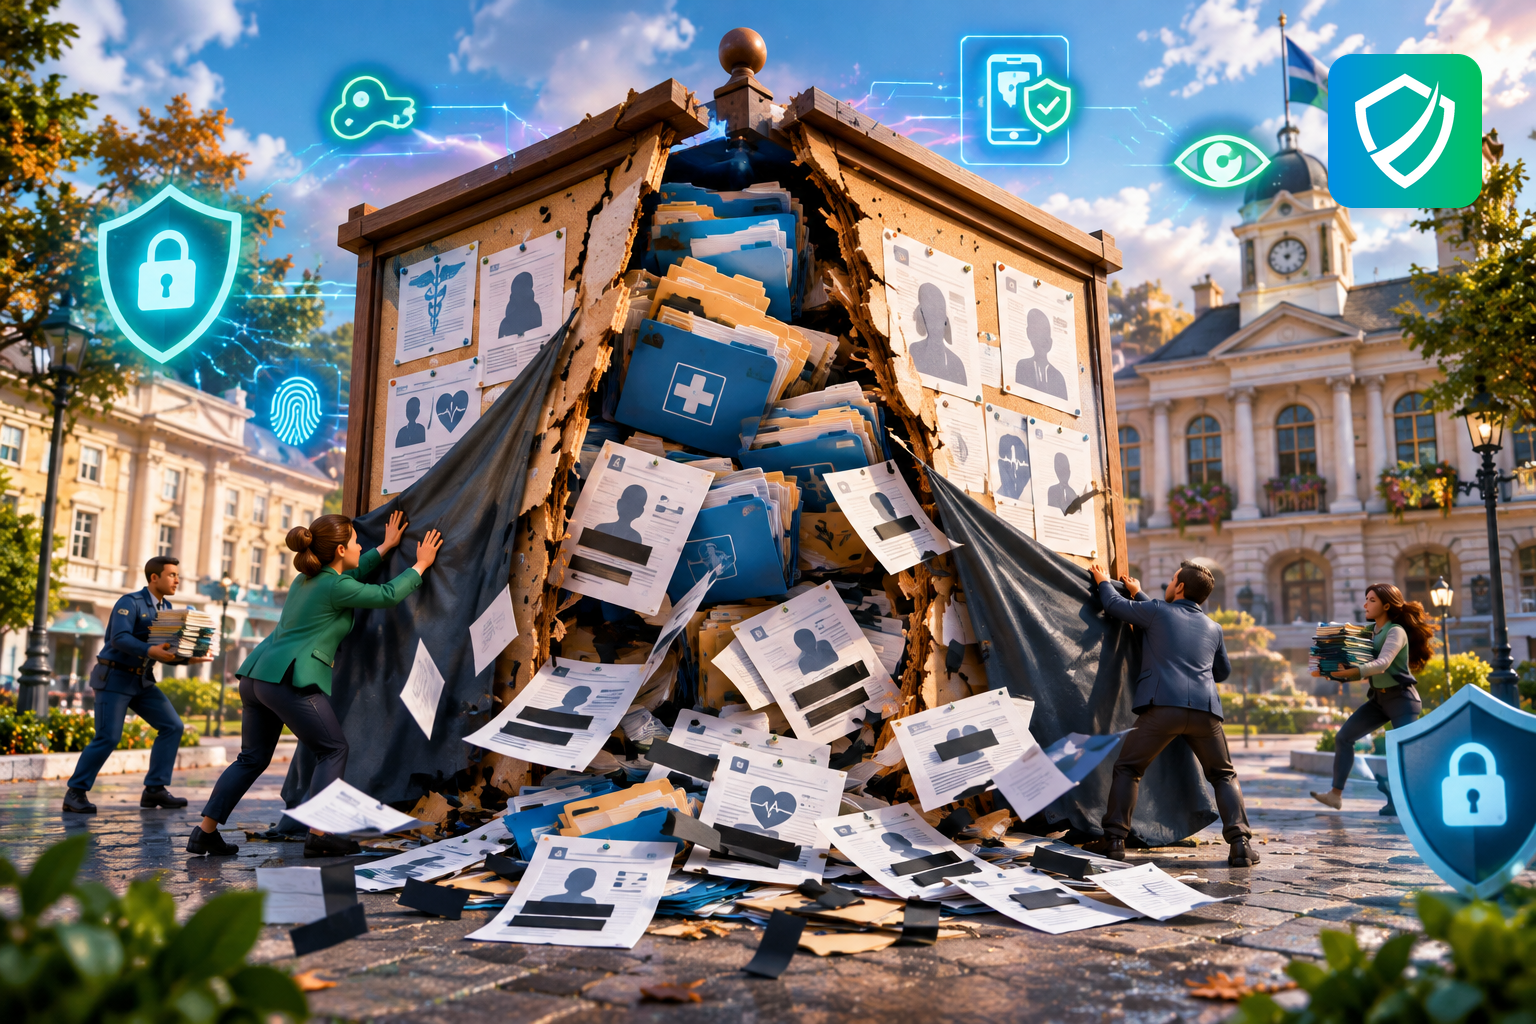
A Agência Nacional de Proteção de Dados, a ANPD, sancionou a Prefeitura de Feira de Santana por um vazamento que atingiu 1.241 pessoas. Segundo a apuração citada pela fonte, nomes de cidadãos e seus diagnósticos médicos foram publicados no Diário Oficial do Município em setembro de 2025.
As informações expostas citavam pacientes com HIV, anemia falciforme e fibromialgia. Esse tipo de dado é sensível justamente porque abre caminho para discriminação, constrangimento e prejuízos concretos na vida de quem foi citado. Órgãos públicos não podem ser multados pela ANPD, mas respondem com advertências e determinações para corrigir a falha.
Como a exposição ocorreu
A prefeitura precisava publicar, por determinação judicial, a lista de pessoas que teriam o benefício de passe livre cortado. Para cumprir a decisão bastava identificar os beneficiários, mas o documento saiu com os diagnósticos de saúde anexados a cada nome.
O material ficou disponível por algumas horas no Diário Oficial municipal e foi retirado do ar no mesmo dia, assim que a falha foi percebida. Não adiantou: a ANPD recebeu denúncia 48 horas depois e abriu processo de fiscalização para avaliar as infrações à LGPD e as medidas de mitigação adotadas pelo município.
Sinais de alerta
Vazamento nem sempre nasce de ataque criminoso. Ele também aparece em rotinas administrativas, documentos públicos e publicações oficiais feitas no automático. Antes de divulgar qualquer lista, fique atento a sinais como:
- planilhas com colunas extras contendo diagnóstico, CID, laudo ou observações médicas;
- documentos gerados a partir de sistemas internos sem revisão manual;
- publicações feitas com pressa por exigência judicial ou prazo administrativo;
- ausência de validação por equipe jurídica, privacidade ou segurança da informação.
O que fazer agora
Empresas e órgãos públicos precisam tratar dado de saúde como informação de alto risco, com controle equivalente. A finalidade manda no conteúdo: se a publicação exige apenas identificar beneficiários, diagnóstico não entra no arquivo.
- Revise o conteúdo antes de publicar: remova campos que não sejam necessários.
- Limite acessos: nem toda equipe precisa ver dados médicos completos.
- Crie um fluxo de aprovação: publicações com dados pessoais devem passar por checagem prévia.
- Tenha plano de resposta: se houver erro, retire do ar, registre o incidente e avalie comunicação aos afetados.
Checklist prático
- Mapeie quais documentos públicos podem conter dados pessoais ou de saúde.
- Remova diagnósticos, laudos e observações médicas quando não forem indispensáveis.
- Defina responsáveis por revisar publicações antes de irem ao ar.
- Registre incidentes e ações tomadas para demonstrar diligência à ANPD.
- Treine equipes administrativas sobre LGPD e dados sensíveis.
Perguntas frequentes
Por que dados de saúde são mais sensíveis?
Porque revelam a condição médica de uma pessoa e podem gerar discriminação, constrangimento ou prejuízo quando divulgados sem necessidade.
A Prefeitura de Feira de Santana foi multada?
Não. A fonte informa que órgãos públicos não podem ser multados pela ANPD, mas podem receber advertências e medidas corretivas.
Retirar a publicação do ar resolve o problema?
Reduz a exposição, mas não apaga o incidente. É preciso apurar o erro, mitigar impactos e garantir que a falha não se repita.
Proteja sua empresa com a LC SEC
A LC SEC ajuda sua organização a revisar processos, proteger dados sensíveis e estruturar práticas de conformidade com a LGPD antes que uma falha vire exposição pública.
Conheca: Pentest, Threat Intelligence com IA, Conscientizacao de Seguranca, SGSI, Plano Diretor de Seguranca, Auditoria Interna, Governanca de MFA e Cofre TOTP, ISO 42001 - IA, Diagnostico Gratuito de Seguranca. lcsec.io
Compartilhe nas redes sociais:


