Anatel mira Algar e TIM em bloqueio antifraude
Medidas cautelares buscam cortar chamadas com origem mascarada e rastrear rotas usadas em fraudes.
Resumo rápido
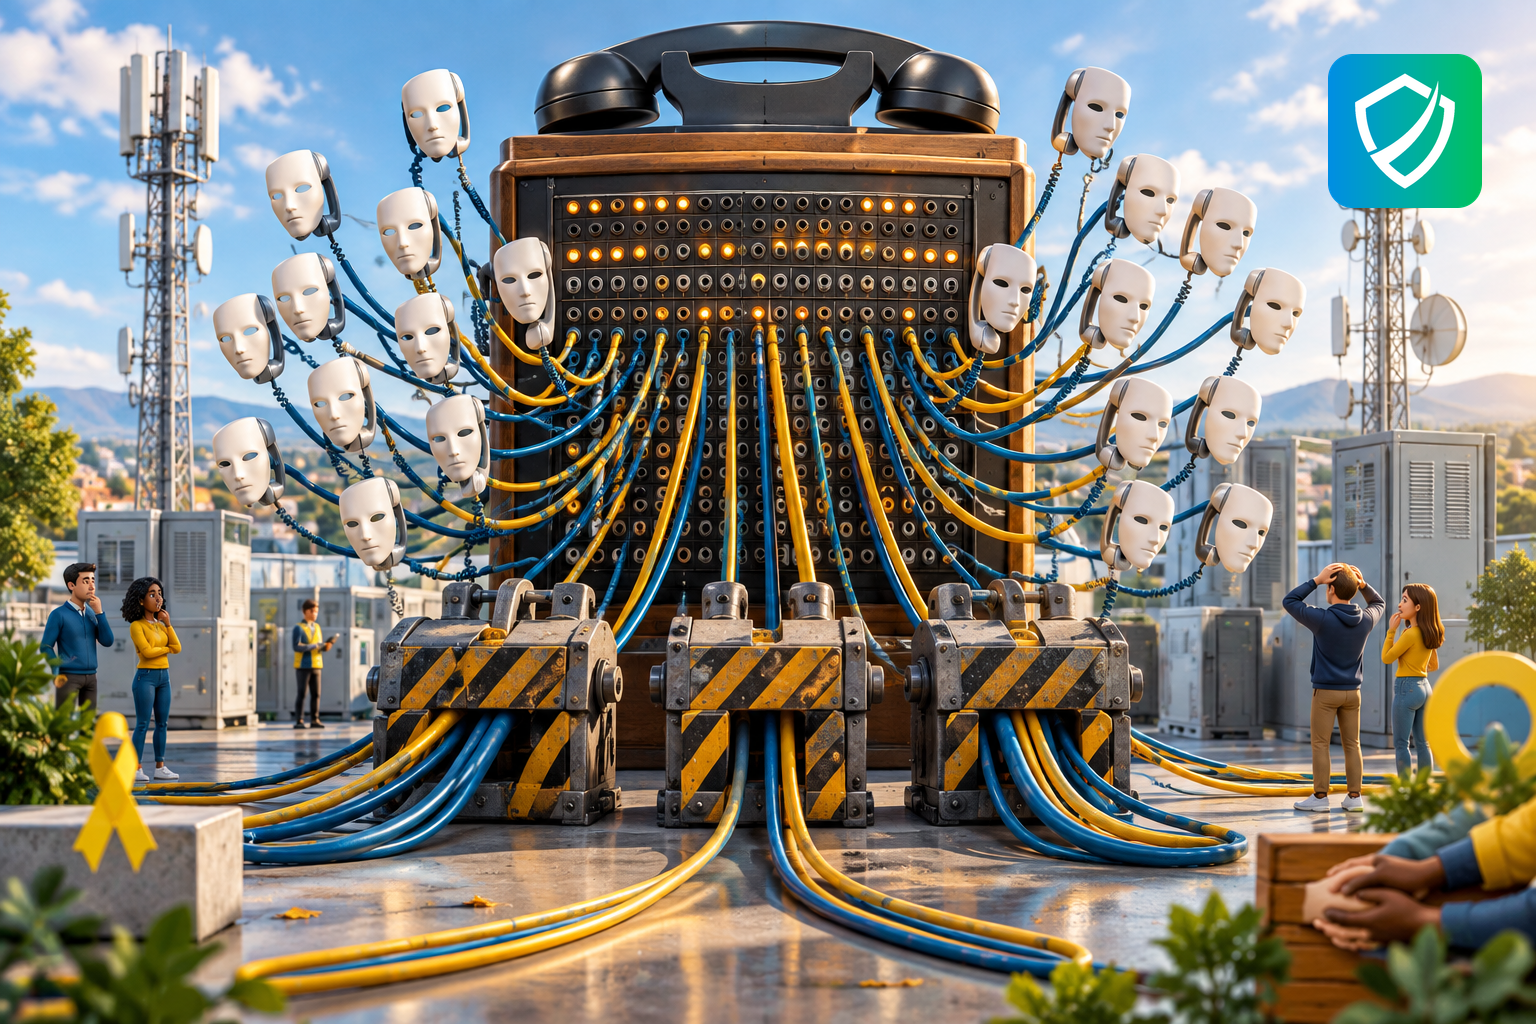
A Anatel emitiu medidas cautelares contra Algar, TIM, Itelco e Surf para conter chamadas com origem fraudulenta. A prática citada é o spoofing, quando a identificação da chamada é alterada. Segundo a agência, há casos envolvendo milhões e dezenas de milhões de ligações, com prazos de cinco e 30 dias para ações específicas.
Neste artigo você vai aprender:
- O que a Anatel determinou contra Algar, TIM, Itelco e Surf
- Como chamadas com origem mascarada podem enganar usuários
- Quais empresas foram citadas nas medidas cautelares
- Como pessoas e empresas podem reduzir o risco de golpe
- Um checklist simples para lidar com ligações suspeitas
O que a Anatel determinou
A Anatel emitiu seis medidas cautelares para conter chamadas com origem fraudulenta nas redes brasileiras. As decisões alcançam Algar, TIM, Itelco e Surf, operadoras que, segundo a agência, transportaram ou permitiram a prática ilegal em grande volume. A ordem é clara: rastrear de onde vêm os encaminhamentos e, se não houver resposta satisfatória, descontinuar a atividade.
No caso da Algar, a agência apontou o encaminhamento de milhões de chamadas originadas pela Voros. Datora e Foco também aparecem citadas como empresas de telecomunicações envolvidas no ato ilegal. A Anatel determinou o bloqueio cautelar da capacidade de originação de chamadas da Voros nas redes das demais operadoras, com prazo de cinco dias para que a medida seja adotada.
Como o spoofing engana a vítima
O centro do problema é o spoofing, a adulteração da origem exibida em uma ligação. Na prática, o número que aparece na tela do celular pode não ter relação nenhuma com quem está do outro lado da linha. É justamente isso que torna o golpe eficiente: a vítima baixa a guarda porque reconhece um prefixo local ou um número que parece institucional.
A agência também registrou dezenas de milhões de chamadas desse tipo passando pela Algar e exigiu um relatório em até 30 dias identificando a origem e os pontos de encaminhamento. Sem essa comprovação, as rotas e interconexões usadas na prática poderão ser bloqueadas. O recado regulatório é que a responsabilidade não para no fraudador: alcança quem transporta o tráfego.
Sinais de alerta na ligação
Para quem recebe, a chamada fraudulenta soa absolutamente normal. Por isso o foco precisa sair do número exibido e ir para o comportamento de quem liga. Alguns padrões se repetem em praticamente todos os casos.
- Pedido urgente de dinheiro, senha, código ou dados pessoais durante a ligação.
- Pressão para tomar uma decisão imediata, sem tempo para confirmar a informação.
- Contato que se apresenta como empresa conhecida, mas não aceita retorno por canal oficial.
- Número aparentemente confiável, mas com abordagem estranha ou fora do padrão.
Empresas precisam olhar para o próprio lado da linha também. Centrais de atendimento, campanhas de discagem ativa e parceiros que operam muitas rotas são pontos onde o abuso aparece primeiro, e o bloqueio de uma rota derruba junto a comunicação legítima com o cliente.
O que fazer agora
A TIM recebeu determinação para bloquear, por um mês, a capacidade da ELO Contact Center Serviços de originar chamadas em sua rede. A liberação depende de comprovação de ações efetivas contra a prática. A Anatel também citou a US Matrix e exigiu que a TIM rastreie a verdadeira origem dos contatos que circulam pela sua infraestrutura.
Para pessoas físicas, a regra é curta: se a ligação pedir dados, dinheiro ou códigos, desligue e procure a empresa pelo canal oficial que você já conhece. Para empresas, o momento é de revisar fornecedores de telefonia, rotas de discagem e evidências de origem das chamadas. Quanto mais rastreável a operação, menor o risco de bloqueio, abuso do nome da marca e desgaste com clientes.
Checklist prático
- Não confie apenas no número que aparece na tela; confirme a solicitação por outro canal.
- Nunca informe senhas, códigos de autenticação ou dados bancários durante ligações recebidas.
- Se sua empresa faz muitas chamadas, documente origem, fornecedor, rotas e finalidade de cada campanha.
- Monitore reclamações de clientes sobre ligações suspeitas usando o nome da sua marca.
- Revise contratos com contact centers e operadoras para exigir rastreabilidade das chamadas.
Perguntas frequentes
O que é spoofing em chamadas telefônicas?
É a alteração da identificação de origem da ligação. Quem recebe vê na tela um número que não corresponde à origem real do contato, o que facilita golpes de engenharia social.
Quais empresas foram citadas pela Anatel?
As medidas envolvem Algar, TIM, Itelco e Surf. Também aparecem Voros, Datora, Foco, ELO Contact Center Serviços e US Matrix em situações relacionadas ao encaminhamento ou à originação de chamadas.
O que muda para o usuário final?
A expectativa é de redução do volume de chamadas fraudulentas na rede. Ainda assim, a cautela continua valendo: desligue diante de pedidos sensíveis e confirme qualquer solicitação pelos canais oficiais da empresa.
Proteja sua empresa com a LC SEC
Fraudes por telefone afetam confiança, atendimento e reputação. A LC SEC ajuda sua empresa a avaliar riscos, treinar equipes e criar controles para reduzir golpes que usam engenharia social e abuso de canais de contato.
Conheça: Pentest, Threat Intelligence com IA, Conscientização de Segurança, SGSI, Plano Diretor de Segurança, Auditoria Interna, Governança de MFA e Cofre TOTP, ISO 42001 - IA, Diagnóstico Gratuito de Segurança. lcsec.io
Compartilhe nas redes sociais:


